Defensa contra zero-day
Bloquee exploits zero-day y amenazas emergentes con reglas que no necesita actualizar.
Rendimiento global
Azion usa infraestructura distribuida globalmente para mantener sus aplicaciones seguras y rápidas.
Bajos falsos positivos
Reglas de seguridad que se adaptan automáticamente a su aplicación para detener solo el tráfico malicioso.
Protección distribuida en cada solicitud
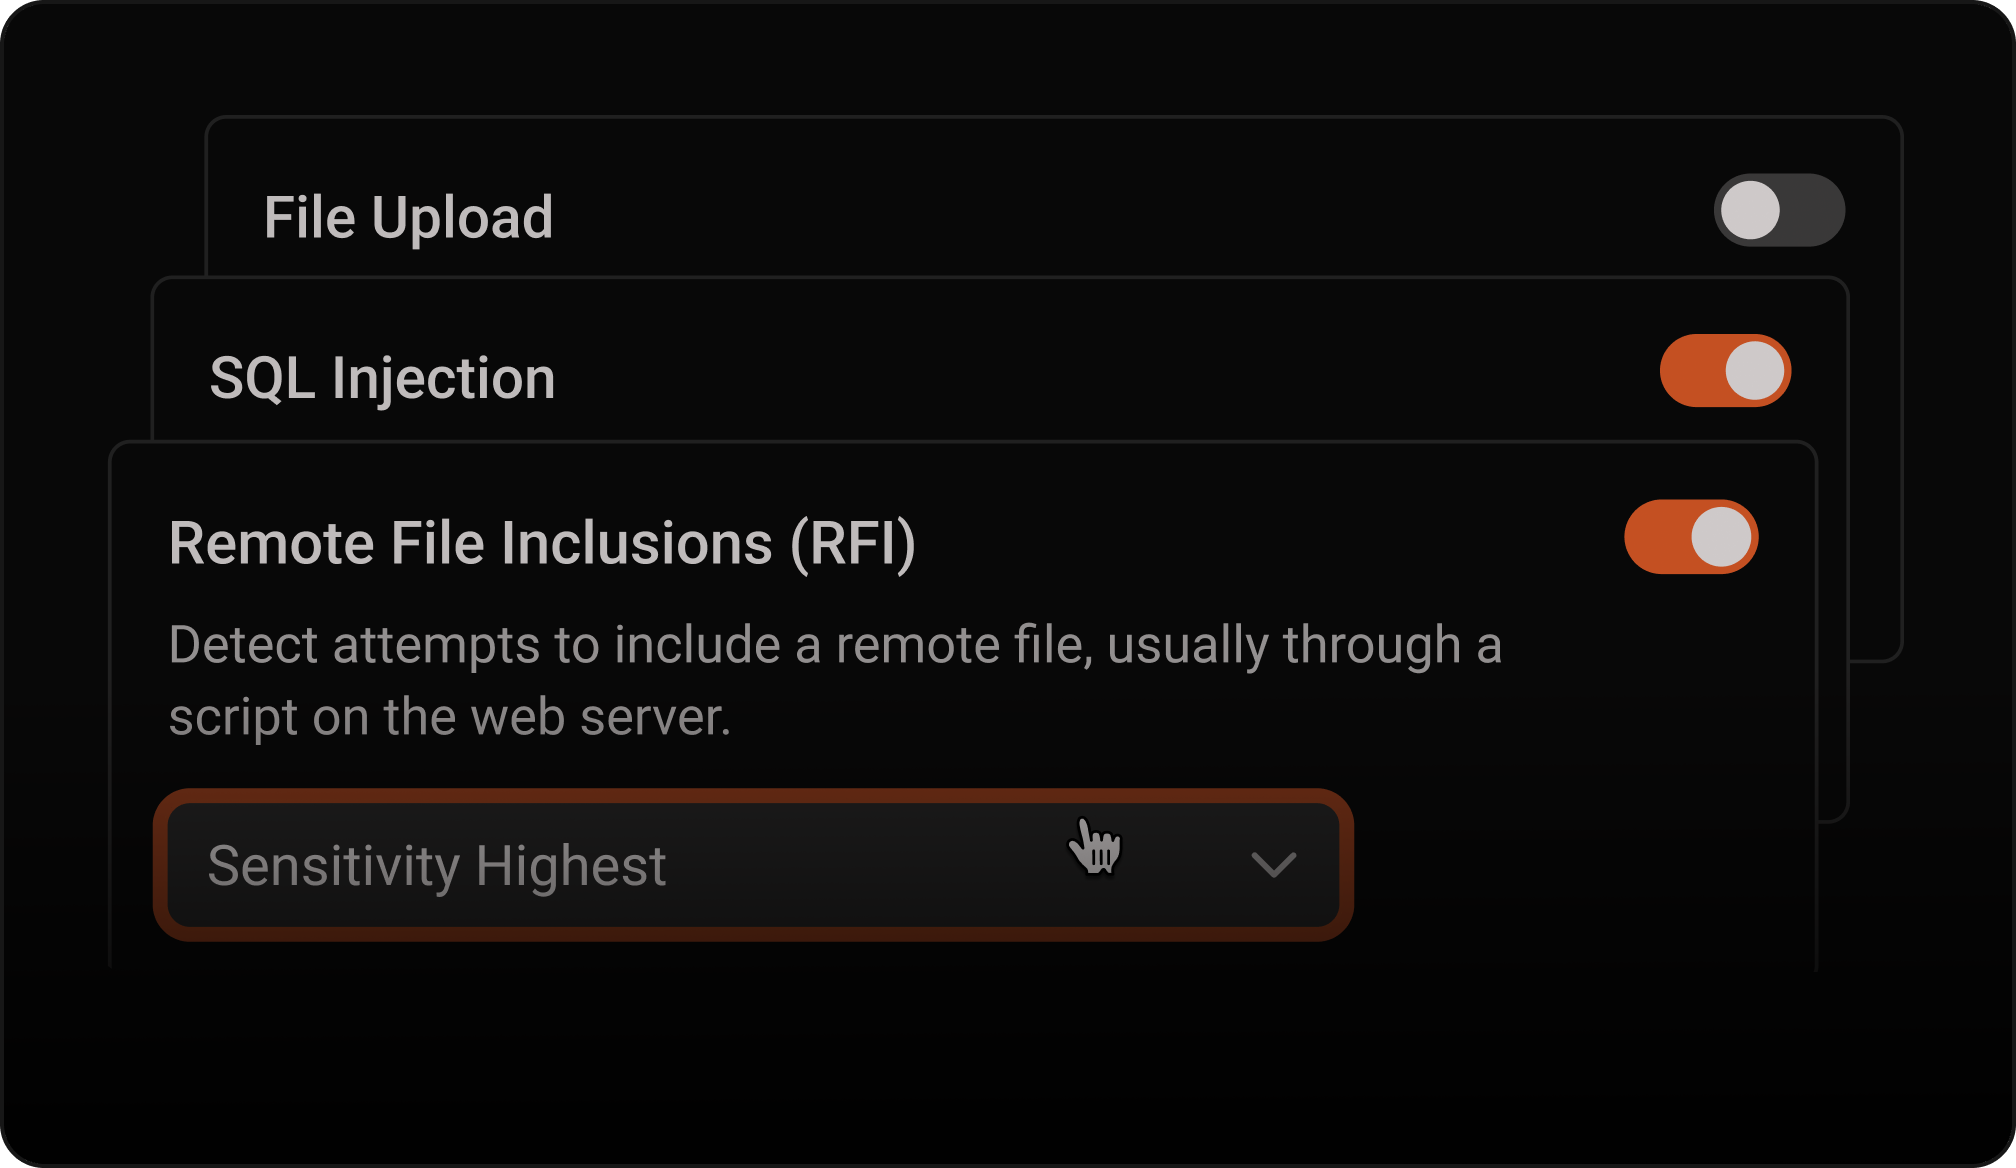
Active protección OWASP con reglas personalizables
Active protecciones preestablecidas para ataques OWASP y ajuste los niveles de sensibilidad para reducir falsos positivos mientras mantiene la disponibilidad de la aplicación. Ejecute múltiples perfiles de WAF por aplicación para ajustar finamente el comportamiento de bloqueo.
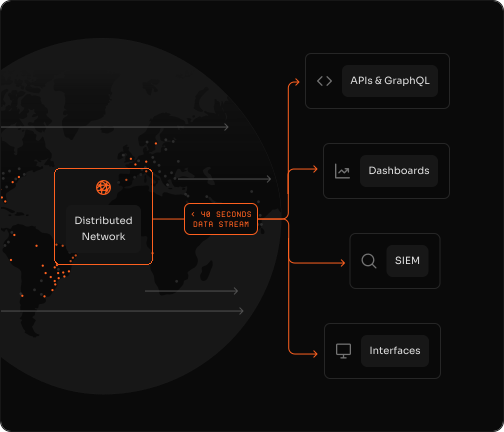
Transmita eventos de seguridad para investigación y respuesta
Envíe eventos de seguridad a SIEM, Splunk, Datadog o plataformas de analytics para visibilidad inmediata del tráfico sospechoso y amenazas de aplicación.
Detecte amenazas avanzadas con análisis de comportamiento
Analice solicitudes usando patrones de comportamiento y firmas de amenazas para identificar vulnerabilidades zero-day y ataques OWASP Top 10 con mayor precisión. Use el Modo de Aprendizaje para validar protecciones antes de la implementación.
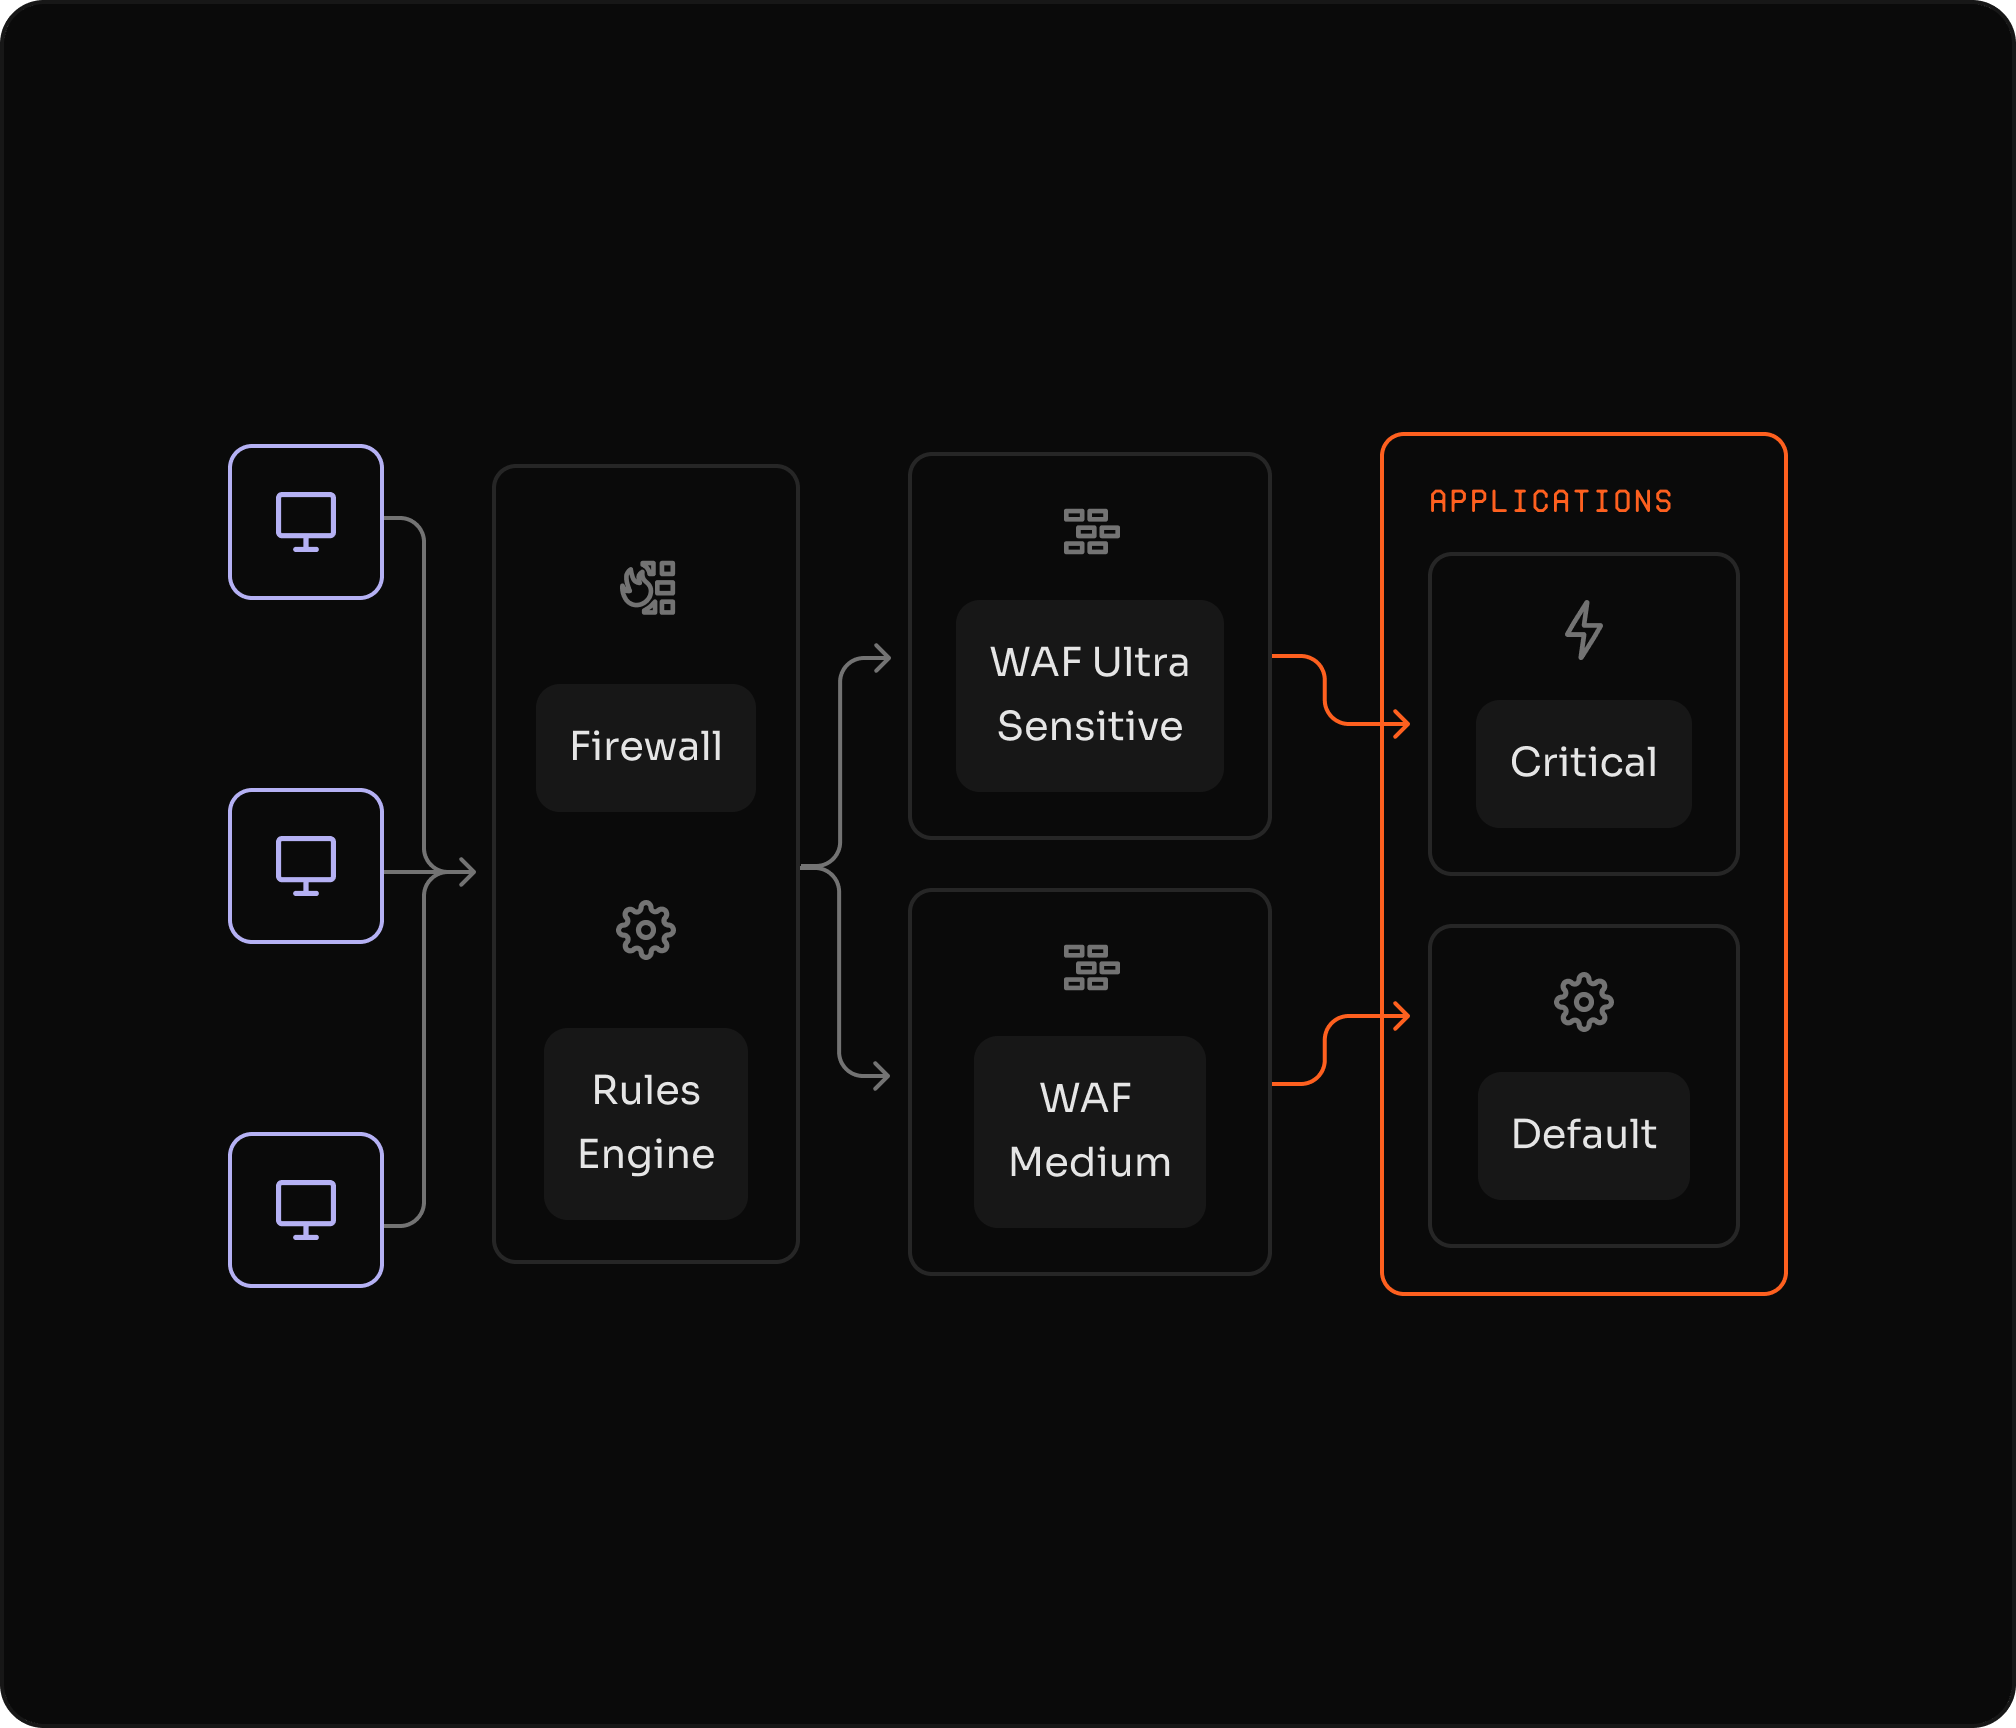
Extienda la protección con lógica personalizada
Escriba reglas de seguridad personalizadas con Functions para implementar protecciones específicas del negocio, automatizar flujos de mitigación y extender el comportamiento del WAF con su propia lógica de detección o modelos de IA.
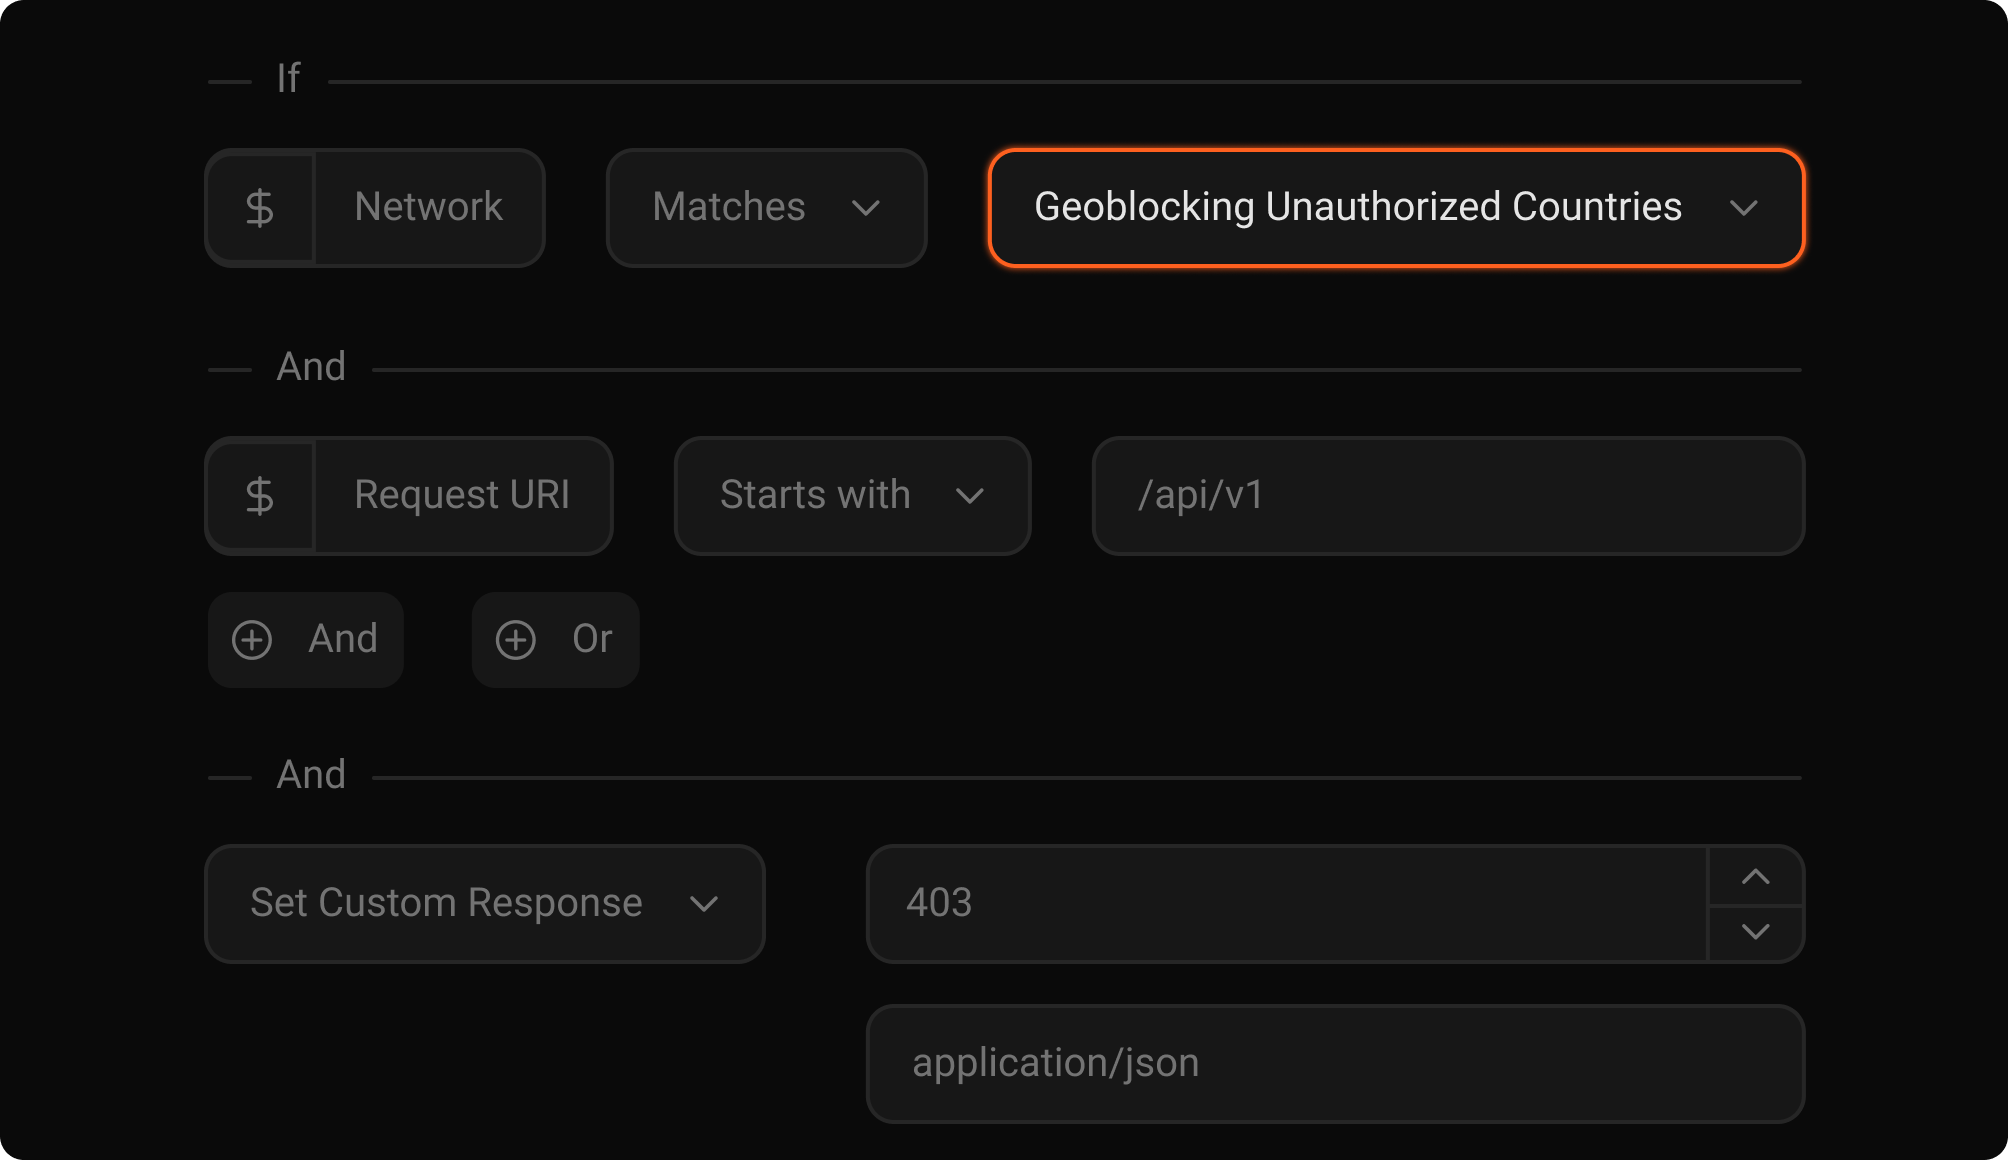
Adapte la protección al tráfico legítimo
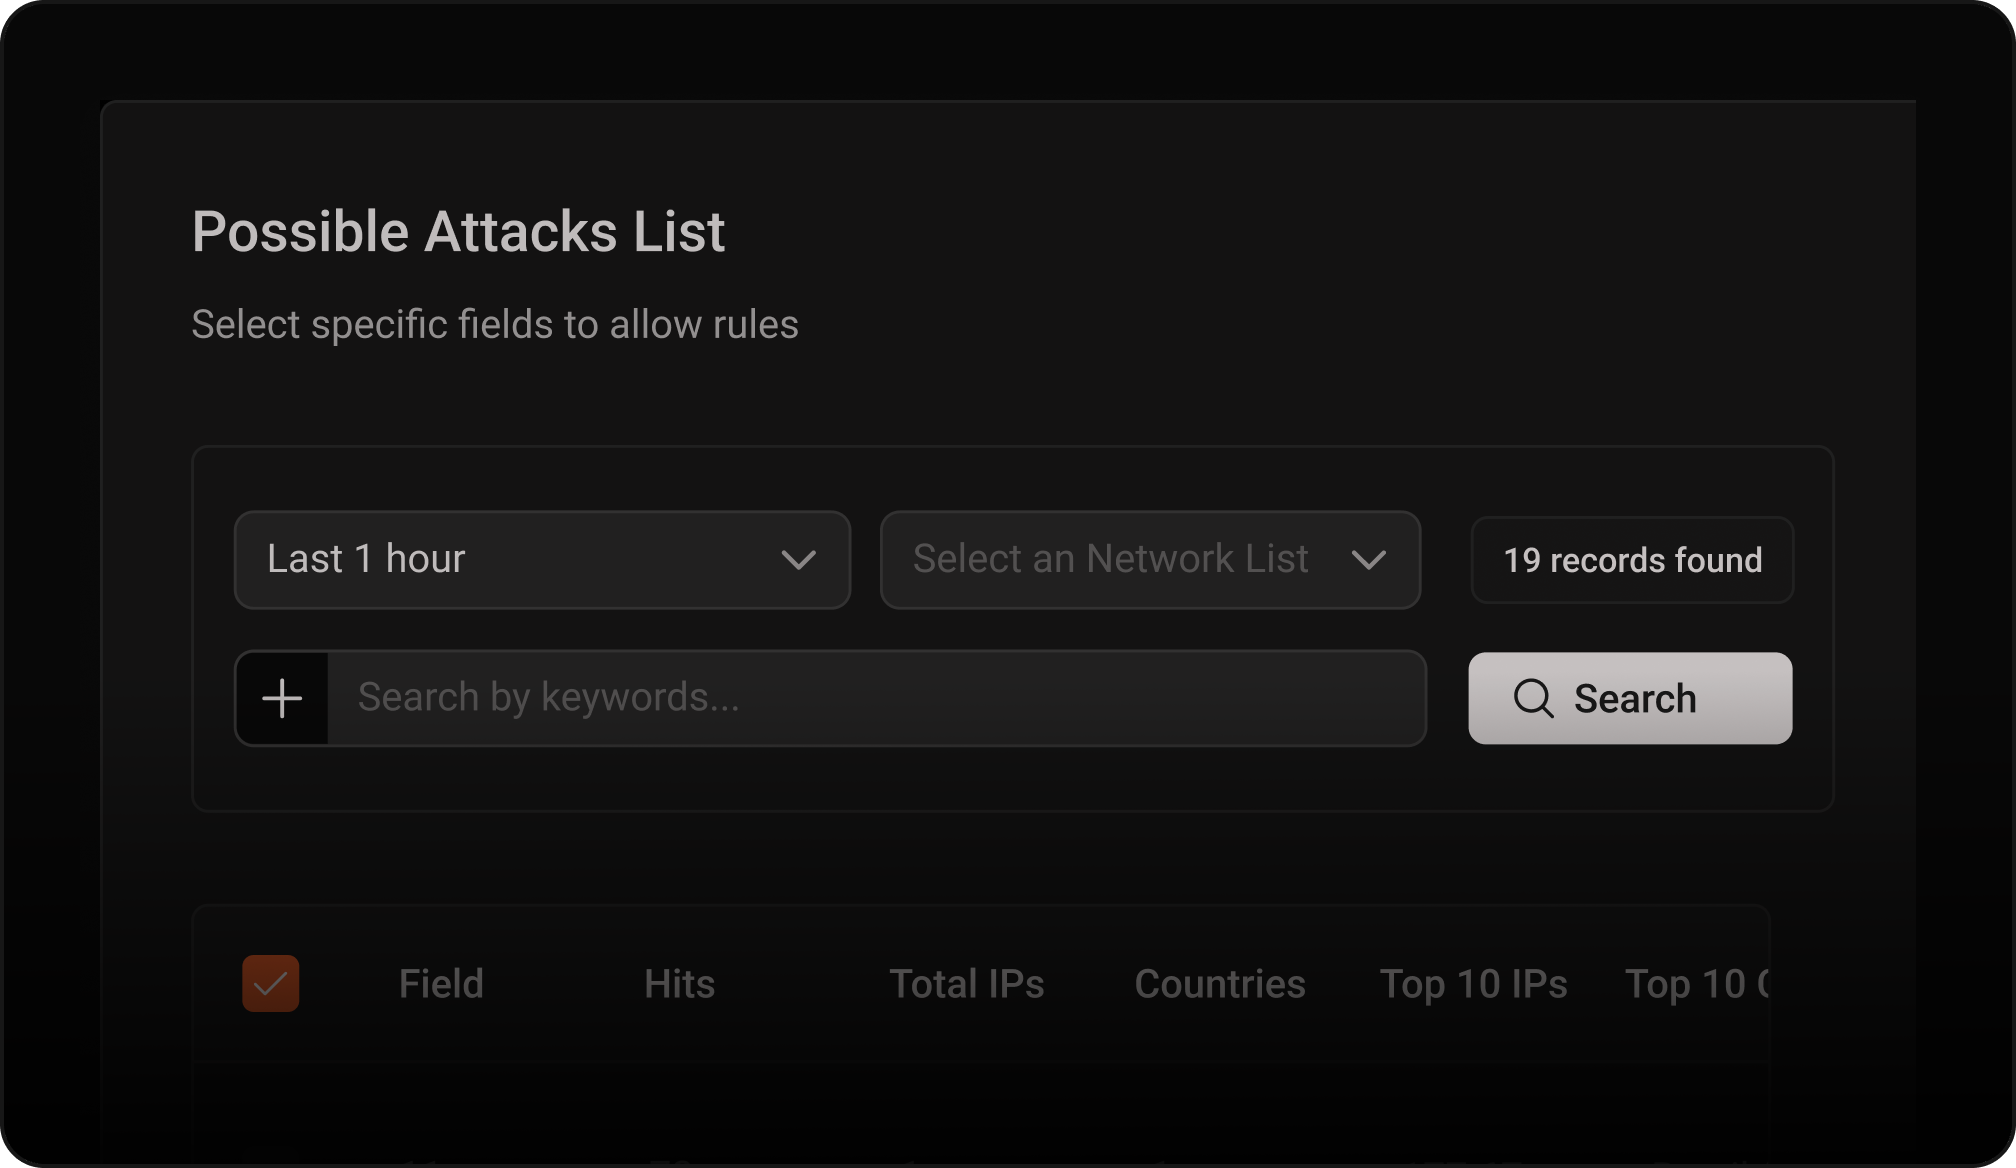
Cree Reglas Permitidas Personalizadas para soportar patrones de tráfico confiables mientras bloquea solicitudes maliciosas antes de que lleguen a sus aplicaciones.


Azion nos protegió de ataques cibernéticos sofisticados y nos permitió modernizar nuestra infraestructura, reducir costos y ofrecer las mejores experiencias de compra a millones de clientes en toda América Latina.Proteja aplicaciones y APIs críticas
Preguntas Frecuentes
Protección nativa.Siempre activa.
Consigue una protección más fuerte, menos exposición a ataques y menos sobrecarga operativa.