Bloquea tráfico antes del origen
Utiliza Network Lists con direcciones IP, bloques CIDR, ASNs y países combinadas con el Rules Engine para aplicar políticas de defensa en capas.
Evita consumo innecesario de ancho de banda
Bloquea tráfico abusivo en la infraestructura distribuida para que tus servidores nunca procesen solicitudes maliciosas.
Propaga reglas en segundos
Actualiza Network Lists desde el Console o vía API y aplica cambios globalmente en segundos, sin interrupciones ni ventanas de indisponibilidad.
Protección consistente en cualquier entorno
Un solo conjunto de reglas protege workloads en AWS, GCP, Azure, centros de datos on-premises y arquitecturas híbridas. Protección consistente sin importar dónde estén alojadas tus aplicaciones.
Comparte listas entre firewalls
Crea un catálogo centralizado de Network Lists y reutilízalo en múltiples configuraciones de Firewall. Actualiza una vez y aplica cambios en todas partes.
Automatiza la respuesta a amenazas
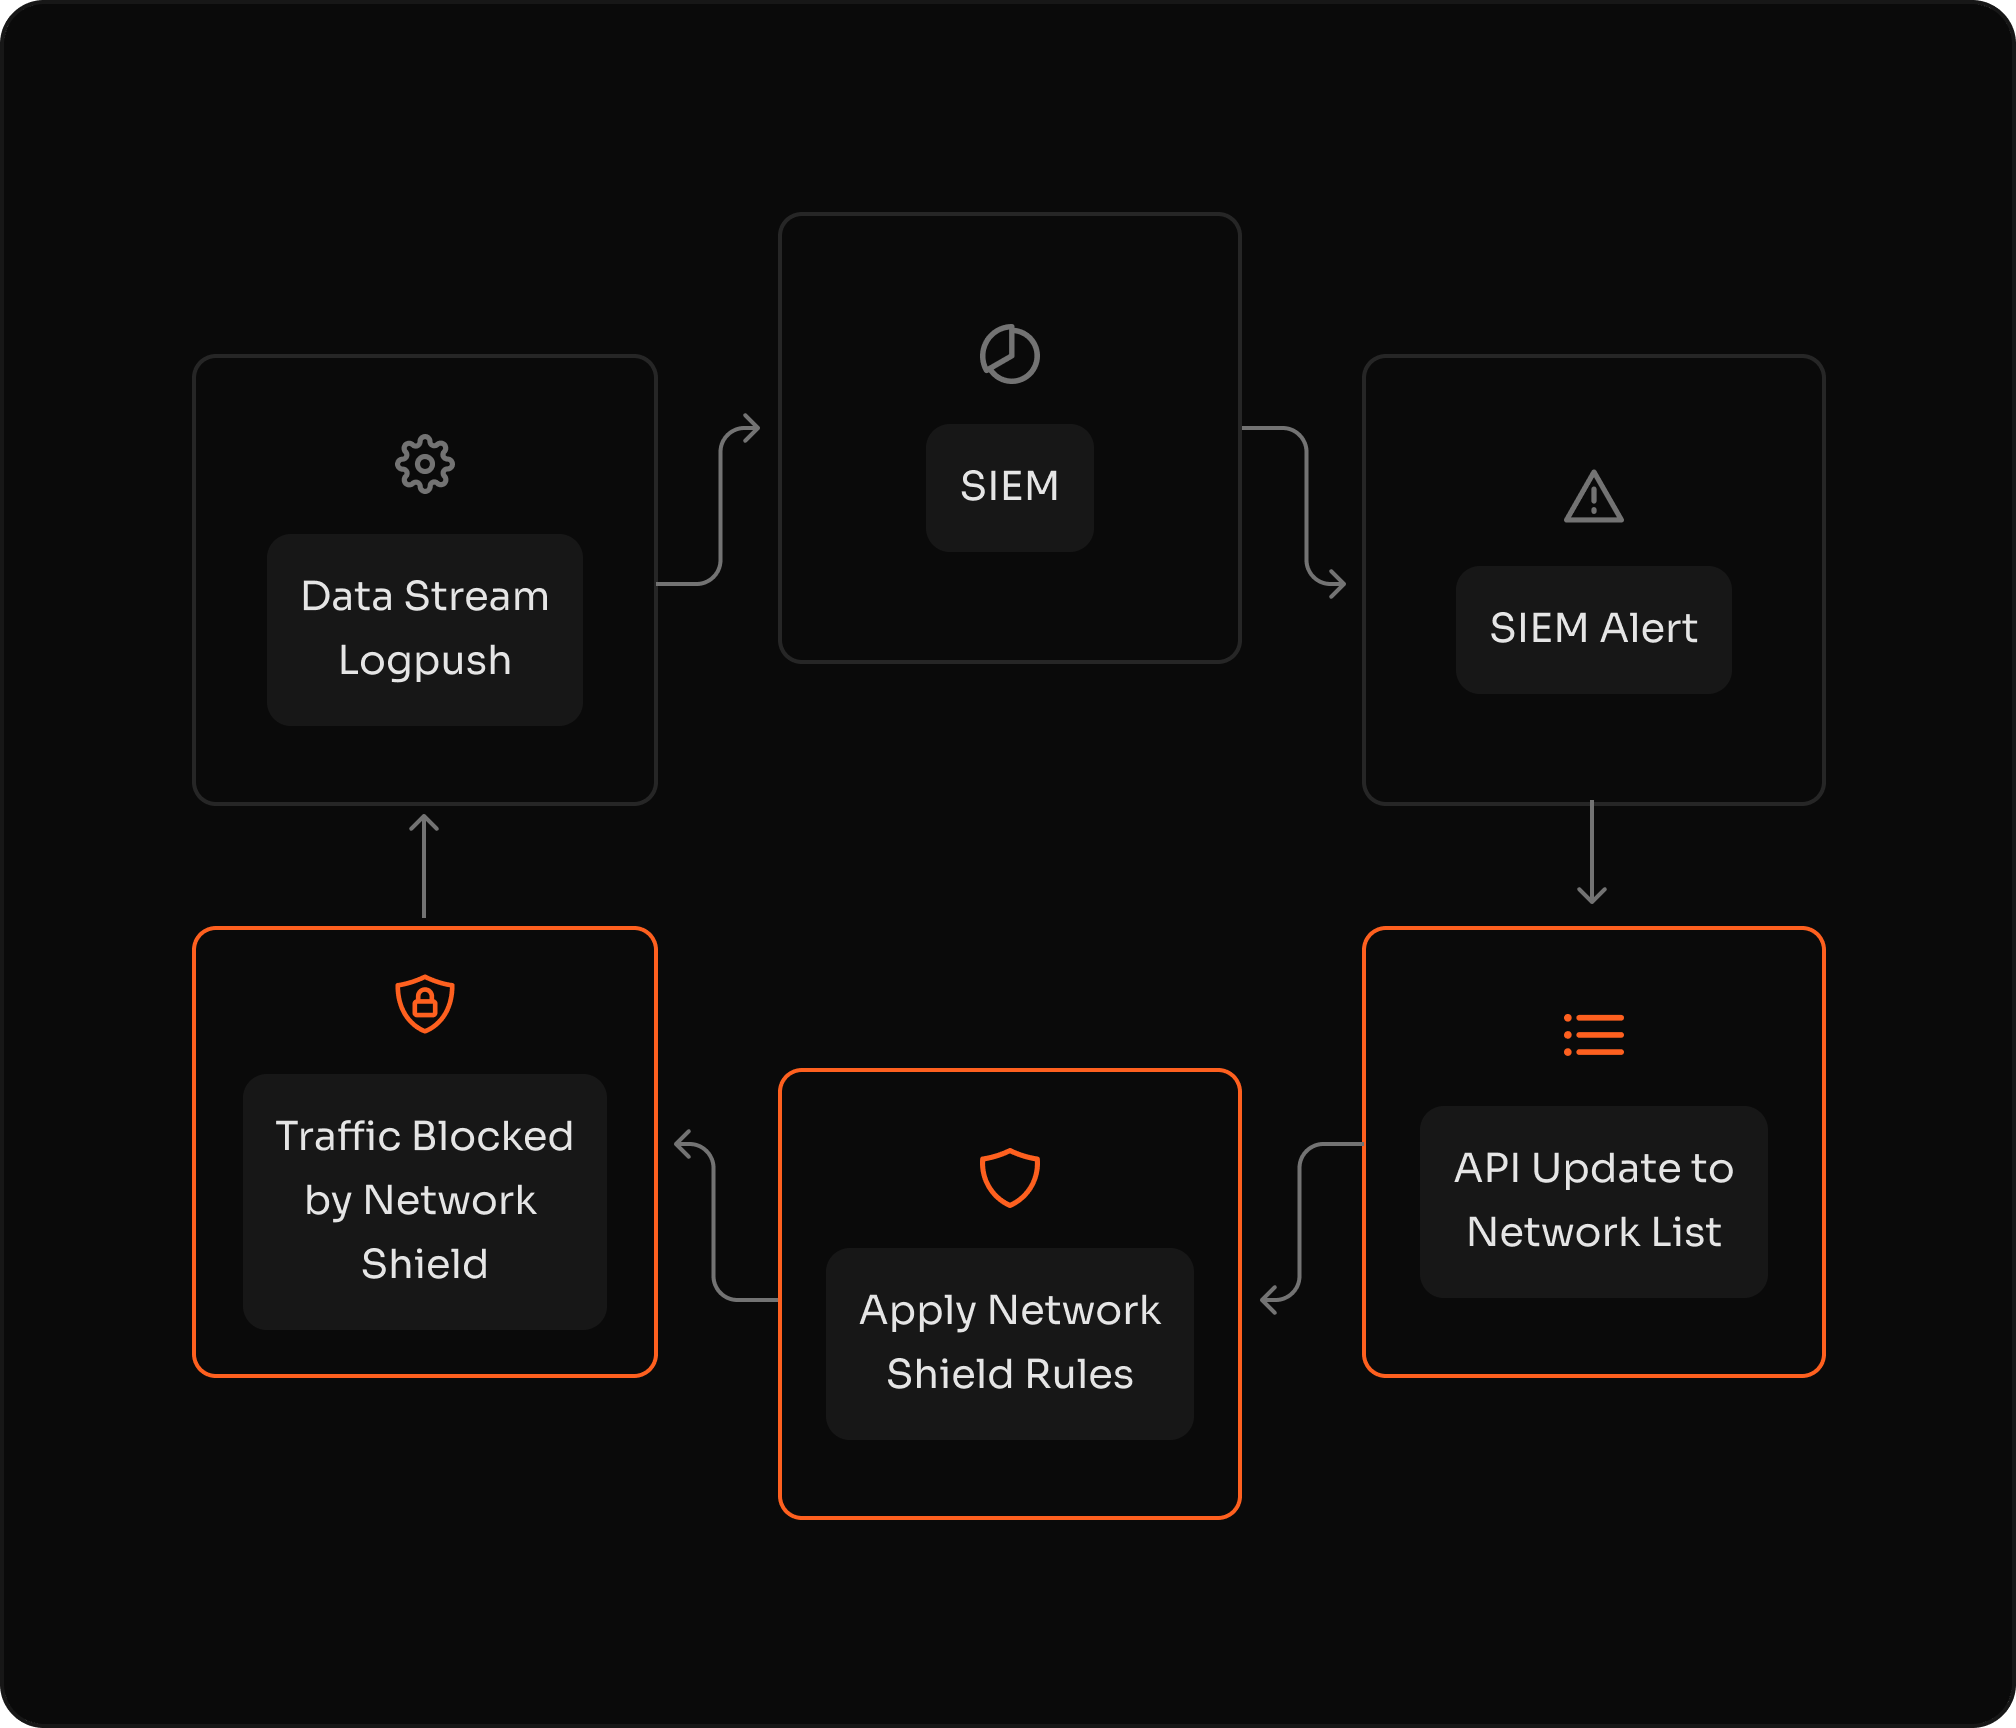
Envía eventos de seguridad a tu SIEM en tiempo real y ejecuta playbooks automáticos para actualizar Network Lists vía API. Usa Functions para implementar decisiones programables por solicitud.


Azion nos protegió de ciberataques sofisticados y nos permitió modernizar nuestra infraestructura, reducir costos y ofrecer las mejores experiencias de compra a millones de clientes en toda América Latina.Bloquea amenazas en la capa de red, antes de que consuman recursos
Seguridad programable a nivel de red
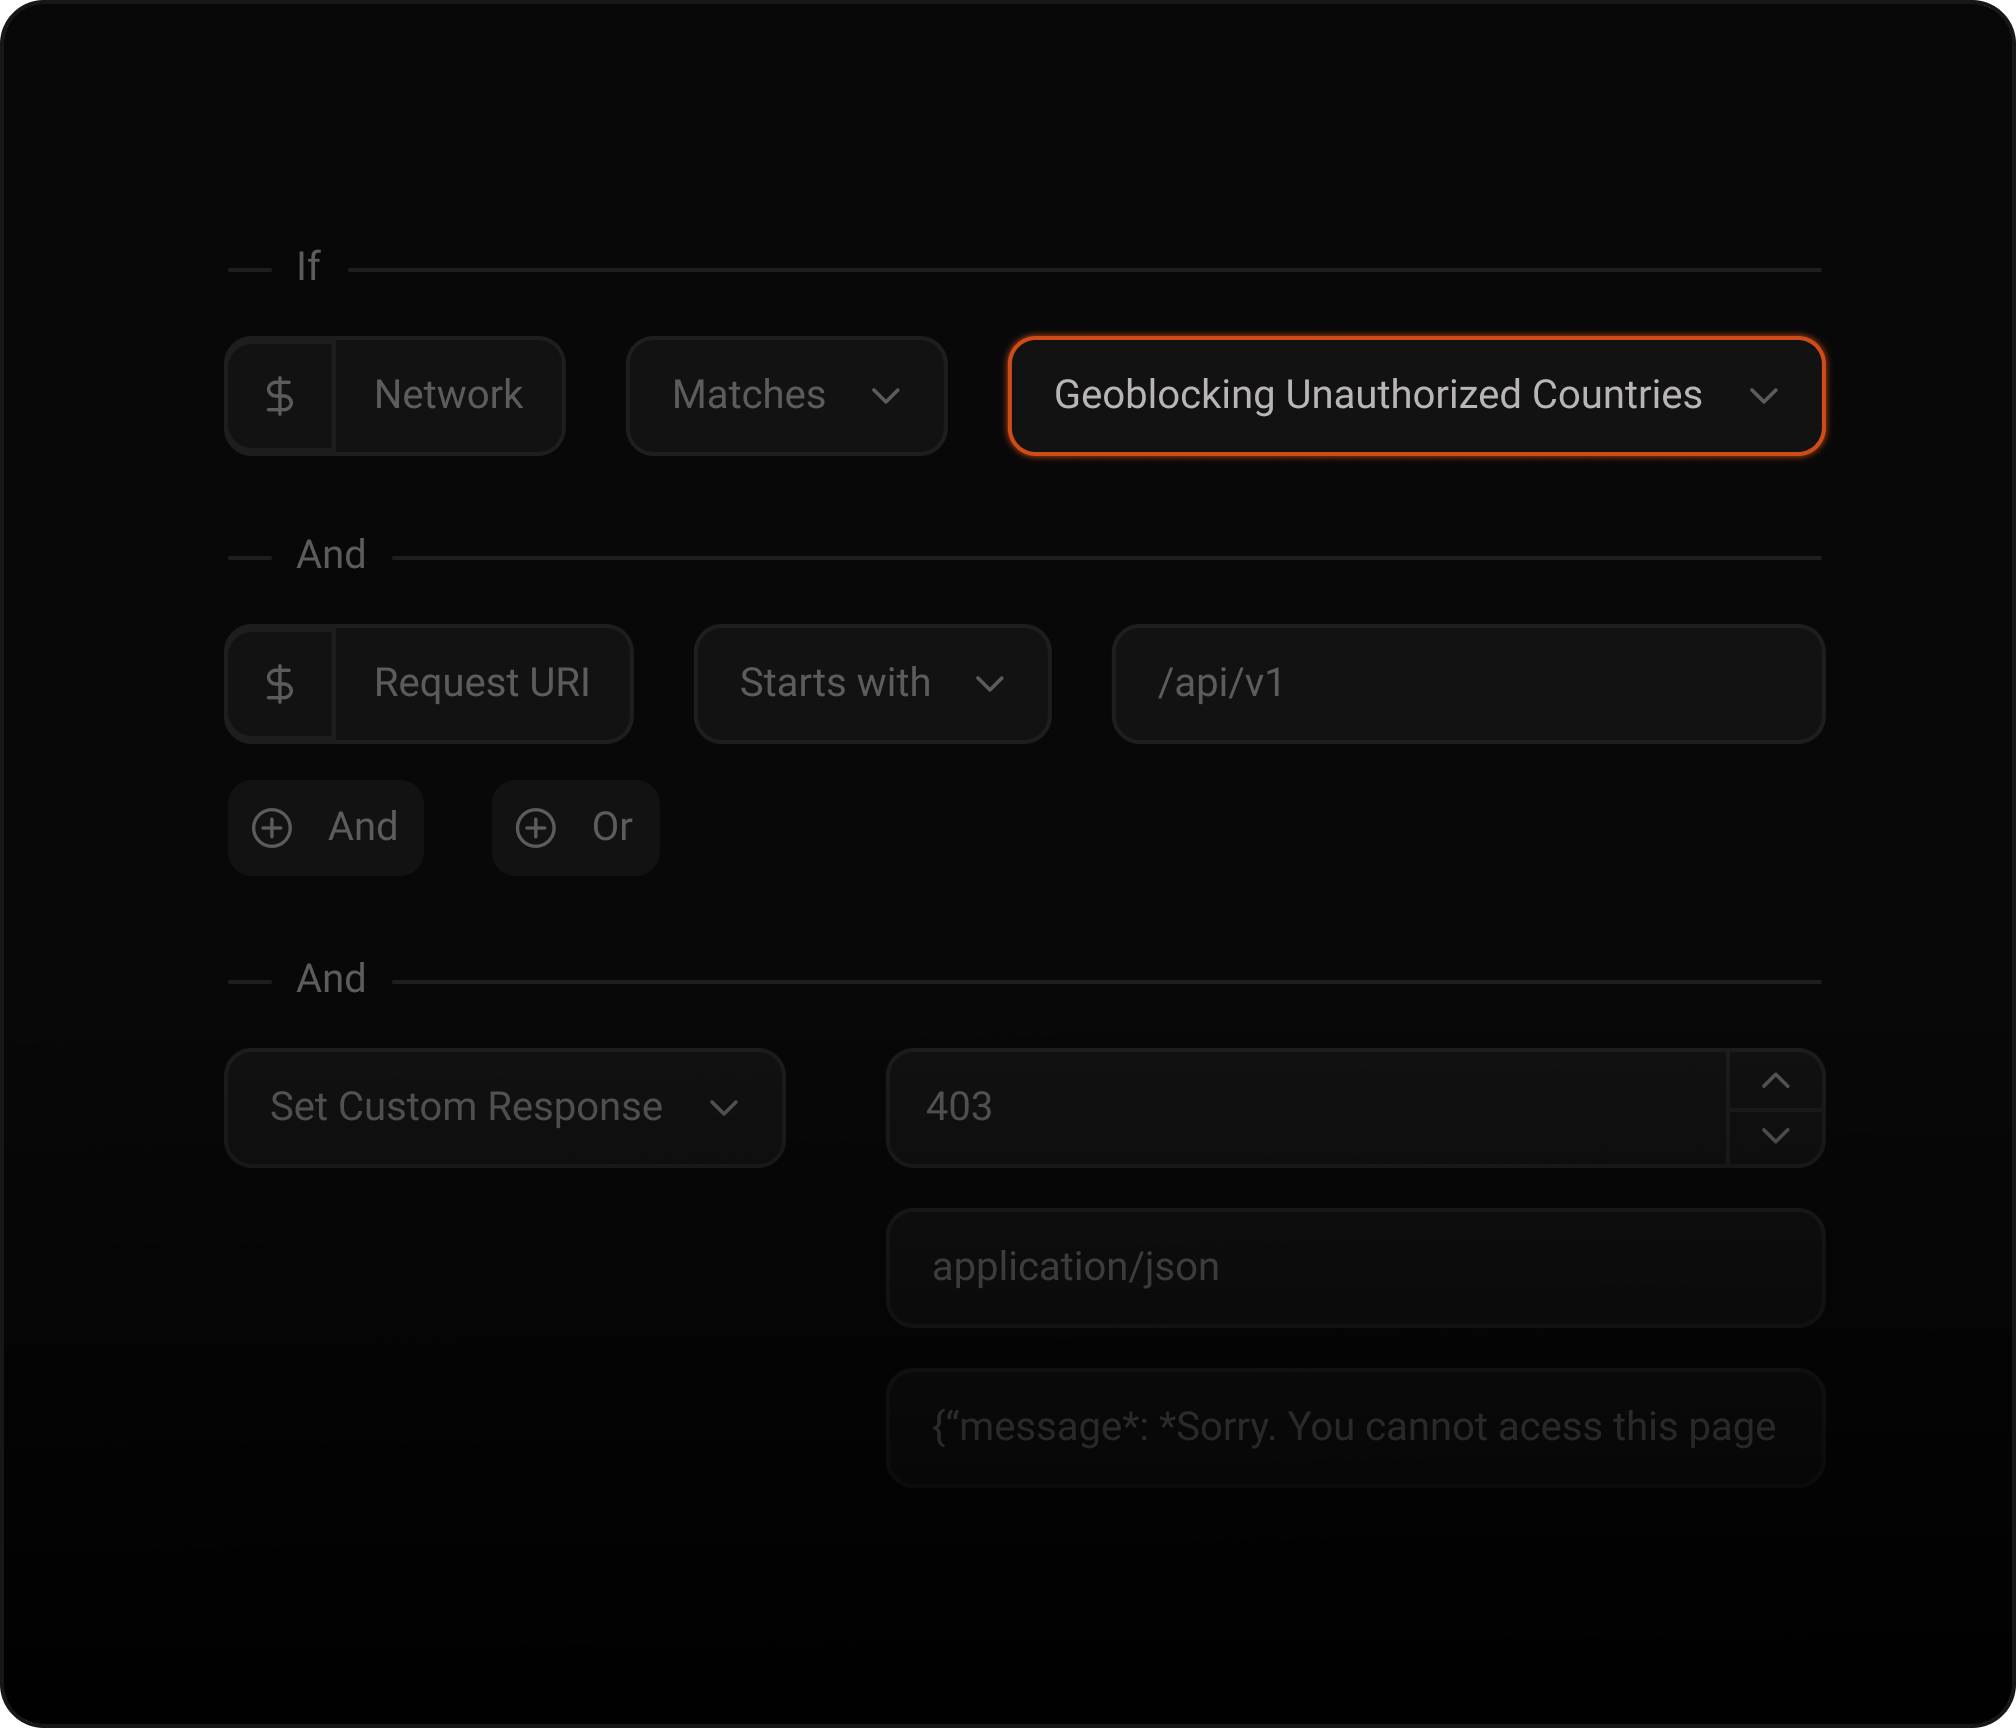
Define políticas de acceso combinando IPs, bloques CIDR, geolocalización, ASNs y reputación directamente en el Firewall Rules Engine. Las actualizaciones se propagan automáticamente sin interrupciones de servicio.
Control de tráfico basado en reglas con gestión centralizada de listas
Crea allowlists y blocklists personalizadas usando IPs, bloques CIDR, ASNs, países o listas administradas por Azion como Tor Exit Nodes. Segmenta el acceso por región o tipo de red, y comparte las mismas listas entre múltiples firewalls para mantener políticas consistentes a escala.
Respuesta automatizada basada en eventos
Envía eventos a tu SIEM en tiempo real y actualiza Network Lists automáticamente vía API. Los cambios se aplican en segundos. Usa Functions para implementar bloqueos programables por solicitud y adapta tu respuesta a riesgos dinámicamente.
Protege tu infraestructura con Origin Shield
Usa Origin Shield para restringir el tráfico entrante hacia tus servidores de origen exclusivamente a las direcciones IP confiables de Azion. La Network List dinámica es mantenida por Azion y actualizada automáticamente. Configura el firewall de tu origen para aceptar solo direcciones de Origin Shield, estableciendo un perímetro Layer 3/4 que bloquea todo acceso externo directo.
Preguntas Frecuentes
Protección nativa.Siempre activa.
Consigue una protección más fuerte, menos exposición a ataques y menos sobrecarga operativa.