El agente que escribe tu código también sugiere tu política de seguridad
Descubre cómo el Azion MCP Server permite que agentes de codificación como Claude Code y Codex consulten la documentación de Azion y propongan políticas de seguridad (WAF, Firewall, rate limiting) vía Terraform, para revisión del equipo antes del deploy.
5 OCT, 2026 • 11 min de lectura

Marilia Bafutto Costa
El uso de agentes de AI en el desarrollo permite escribir código y agregar funcionalidades a las aplicaciones con mayor rapidez. Para mantener ese ritmo, la configuración de seguridad también puede formar parte del flujo de desarrollo. Cada nueva página, endpoint de API o integración necesita protección conforme a las políticas de la organización, y el agente que ayuda a crear el código también puede contribuir en esta etapa.
Con acceso a la documentación y a los ejemplos de la plataforma, el agente puede preparar propuestas de configuración para que los equipos responsables las evalúen antes de la publicación. Cuando el equipo utiliza infraestructura como código, estas configuraciones pueden estar en el mismo repositorio que la aplicación. ElAzion MCP Server, de código abierto, permite integrar esta etapa al flujo de desarrollo.
Lo que el agente de programación ya puede hacer hoy
El agente de programación ayuda al equipo de ingeniería a crear aplicaciones y sugerir configuraciones de seguridad. Al utilizarse en herramientas como Claude Code o Codex, puede consultar la documentación y los ejemplos de Azion a través del Azion MCP Server.
Por su parte, el agente en producción forma parte de la aplicación: recibe solicitudes de los usuarios y recurre a modelos, APIs y otros servicios para ejecutar tareas. Los endpoints que expone pueden protegerse con Azion Firewall, mediante reglas que el agente de programación ayuda a preparar y que los equipos responsables evalúan antes de aplicarlas.
Entre las herramientas disponibles en el Azion MCP Server se encuentran:
Tool | Función |
search_azion_docs_and_site | Busca información sobre productos, documentación y contenido del sitio de Azion |
search_azion_code_samples | Busca ejemplos de código en la colección de Azion |
search_azion_cli_commands | Consulta comandos de Azion CLI |
search_azion_api_v3_commands / search_azion_api_v4_commands | Consulta endpoints de la API |
search_azion_terraform | Busca documentación del Terraform Provider |
create_rules_engine | Genera configuraciones de Rules Engine |
create_graphql_query | Genera consultas GraphQL para análisis |
deploy_azion_static_site | Guía el despliegue de sitios estáticos |
Estas herramientas permiten que el agente de programación consulte la documentación, encuentre ejemplos y obtenga orientación para trabajar con Azion Platform. Con este contexto, puede sugerir configuraciones de seguridad para que el equipo las evalúe y ajuste, sin tener que empezar desde cero.
Por ejemplo, cuando una configuración se administra mediante Terraform, el agente puede consultar la documentación del provider para preparar una propuesta de cambio. Esta propuesta sigue el proceso de revisión de la organización antes de aplicarse.
Una política reutilizable para aplicaciones y APIs
En Azion, un Firewall reúne reglas de seguridad, como la aplicación de WAF y límites de solicitudes (rate limiting). Su configuración se crea de manera independiente de las aplicaciones y puede compartirse entre ellas. Así, una actualización de las reglas puede aplicarse a todas las aplicaciones que utilizan ese Firewall, sin tener que repetir el cambio en cada una.
A continuación, se muestra un ejemplo de configuración de una política de seguridad con el Terraform Provider de Azion:
resource "azion_waf" "production" {  result = {    name   = "Production WAF"    active = true
    engine_settings = {      engine_version = "2021-Q3"      type           = "score"
      attributes = {        thresholds = [          {            threshold = {              threat      = "sql_injection"              sensitivity = "high"            }          },          {            threshold = {              threat      = "cross_site_scripting"              sensitivity = "highest"            }          }        ]      }    }  }}
resource "azion_firewall_main_setting" "production" {  data = {    name   = "Production Firewall"    active = true
    modules = {      waf                 = { enabled = true }      network_protection  = { enabled = true }    }  }}
resource "azion_firewall_rule_engine" "apply_waf" {  firewall_id = azion_firewall_main_setting.production.data.id  results = {    name        = "Apply Production WAF"    description = "Route all traffic through the WAF policy"    active      = true
    behaviors = [      {        behavior = {          type = "set_waf"          attributes = {            waf_id = azion_waf.production.result.id            mode   = "blocking"          }        }      }    ]
    criteria = [      {        entries = [          {            criterion = {              variable    = "$${uri}"              operator    = "matches"              conditional = "if"              argument    = ".*"            }          }        ]      }    ]  }}
Protección para aplicaciones en diferentes entornos
Las aplicaciones y los agentes de AI en producción pueden ejecutarse en otra nube, en infraestructura propia o directamente en Azion. Cuando el tráfico pasa por Azion Firewall, las reglas de seguridad se aplican antes de que la solicitud llegue a la aplicación, sin importar dónde esté alojada.
El Azion MCP Server ayuda al equipo a consultar las capacidades de la plataforma y preparar propuestas de configuración para ese entorno. Por su parte, Real-Time Events permite investigar el tráfico y las acciones de las reglas de seguridad para cada solicitud.
Protección para los endpoints de agentes de AI
Los agentes en producción exponen endpoints y acceden a APIs. Las aplicaciones desarrolladas con asistentes de programación también pueden incorporar nuevas rutas y dependencias. Estos elementos amplían la superficie que el equipo necesita administrar y proteger, considerando las políticas de seguridad existentes.
Cuando los endpoints de un agente reciben solicitudes HTTP, pueden utilizar los mismos controles de seguridad que se aplican a una API tradicional, como WAF, rate limiting y Bot Manager. Las reglas se definen según las necesidades de cada endpoint, considerando su exposición, el volumen de tráfico y las tareas que permite ejecutar.
El siguiente ejemplo en Terraform configura límites de solicitudes por IP para los endpoints cuya ruta comienza con /agent/:
resource "azion_firewall_rule_engine" "rate_limit_agent_endpoints" {  firewall_id = azion_firewall_main_setting.production.data.id  results = {    name        = "Rate Limit Agent-Facing Endpoints"    description = "Limit request rate per client on /agent/* routes"    active      = true
    behaviors = [      {        behavior = {          type = "set_rate_limit"          attributes = {            type               = "second"            limit_by           = "client_ip"            average_rate_limit = 100            maximum_burst_size = 200          }        }      }    ]
    criteria = [      {        entries = [          {            criterion = {              variable    = "$${request_uri}"              operator    = "starts_with"              conditional = "if"              argument    = "/agent/"            }          }        ]      }    ]  }}
Visibilidad del tráfico y los bloqueos
Azion reúne controles de seguridad y recursos de observabilidad en una misma plataforma. Para investigar una solicitud bloqueada por el WAF, puedes consultar Real-Time Events desde la interfaz o mediante la API, utilizando un filtro como host=‘dominio.com’ AND waf_block=‘$BLOCK’.
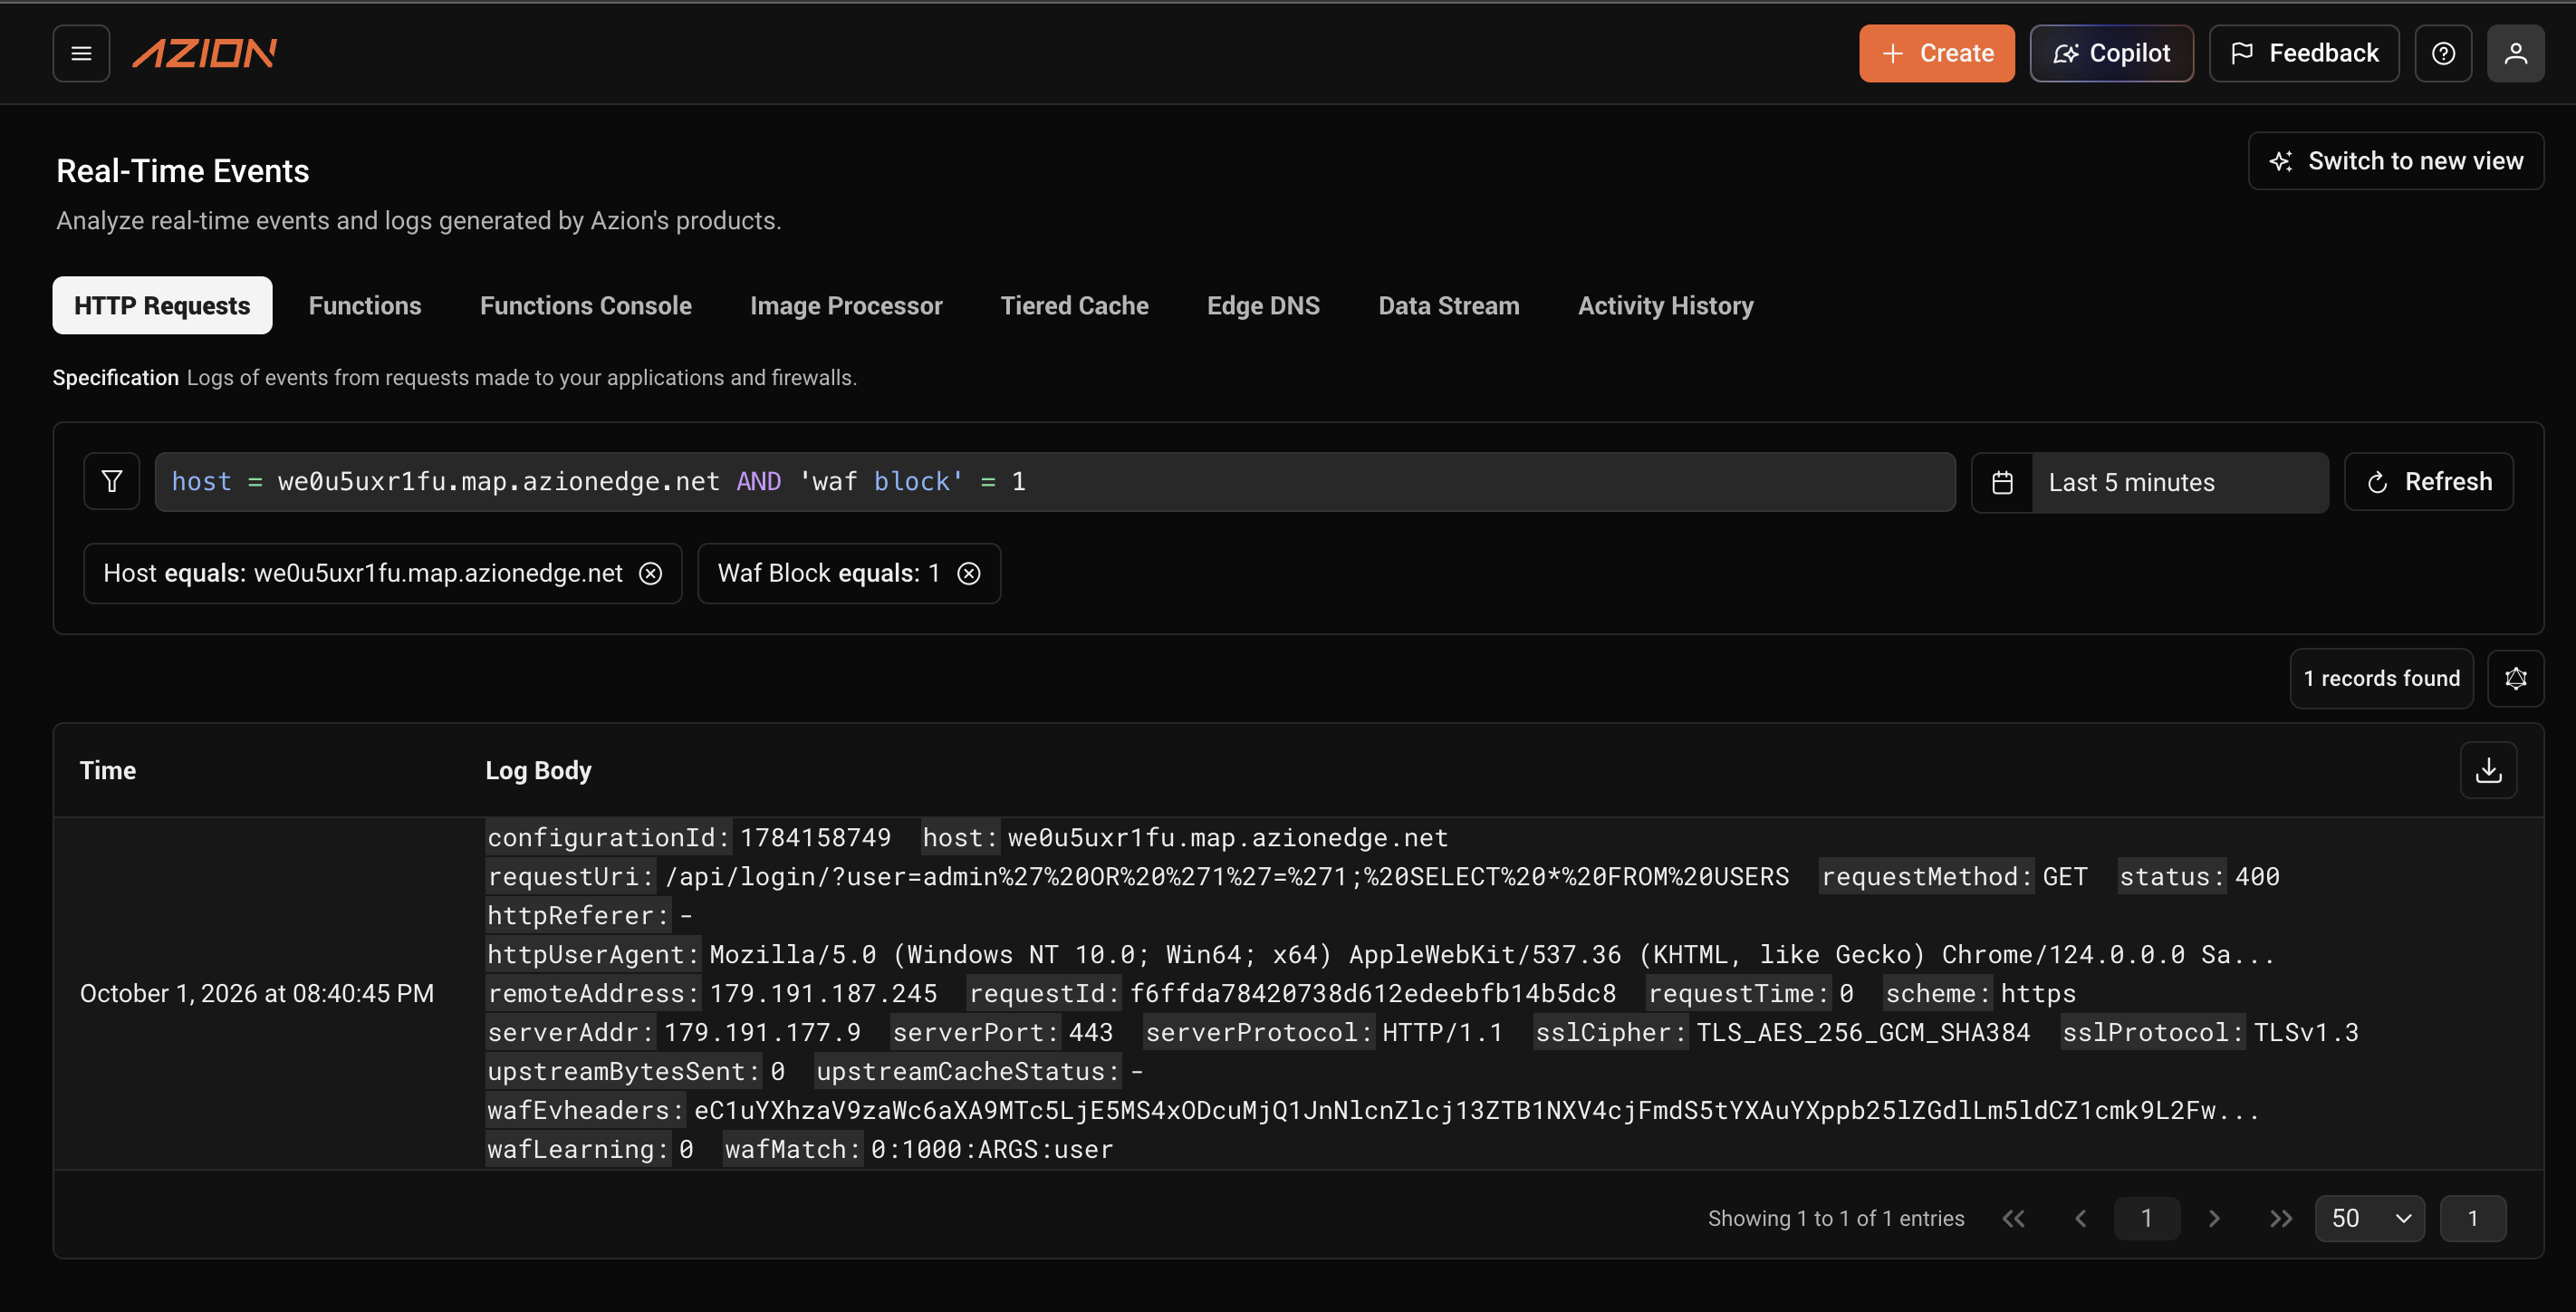
En los detalles del evento, el campo waf_match ayuda a identificar qué activó la regla. Además de este campo,waf_score permite consultar la puntuación de amenaza de la solicitud: cuanto mayor sea el número, más indicios de ataque se encontraron. Esta información ayuda al equipo a investigar el bloqueo y evaluar posibles ajustes en la configuración.
El siguiente ejemplo en Terraform crea una Network List con Brasil, Estados Unidos y Portugal. Esta lista puede utilizarse como referencia en reglas de uno o varios Firewalls, lo que permite reutilizarla en diferentes políticas de seguridad.
resource "azion_network_list" "allowed_countries" { results = { name = "Production Allowlist" type = "countries" items = ["BR", "US", "PT"] }}Las Network Lists facilitan la administración de listas utilizadas en reglas de bloqueo o autorización. Al agregar o eliminar IPs, ASNs, bloques CIDR o países en una Network List, la actualización se propaga automáticamente a todas las reglas que utilizan esa lista, sin tener que editar cada regla por separado.
Dónde ocurre la mitigación
En Azion, la tecnología propietaria de enrutamiento permite redirigir el tráfico dentro de la red sin depender del tiempo de propagación de los anuncios BGP. La inspección y el bloqueo ocurren en la infraestructura de Azion: cuando una regla del Firewall bloquea una solicitud, esta no llega al origen.
DDoS Protection está siempre activo. No se vende como un producto independiente; es un módulo del Firewall, habilitado de forma predeterminada y sin necesidad de configuración. Bot Manager clasifica el abuso automatizado mediante el comportamiento, las huellas digitales y las señales del dispositivo, navegador y red, con umbrales que puede ajustar el equipo que administra la política.
Configuraciones versionadas y reutilizables
Para los equipos que administran configuraciones como código, la política de seguridad puede estar en el mismo repositorio que la aplicación. En el flujo de Azion CLI, el archivo azion.config.ts declara las configuraciones que la CLI aplica en la plataforma. Este enfoque se conoce como infraestructura como código (IaC) y también puede adoptarse con Terraform. Quienes utilizan Console configuran los recursos desde la interfaz gráfica. Tu equipo de seguridad evalúa la configuración propuesta y, según el proceso de la organización, puede aprobarla durante la revisión de código.
Las configuraciones pueden administrarse mediante Console, API, CLI o Terraform, según el flujo que utilice el equipo. El agente de programación puede usar el MCP Server para consultar documentación y ejemplos que apoyen la preparación de los cambios.
Los logs y eventos de tráfico y seguridad están disponibles en Real-Time Events en aproximadamente 30 segundos, con una retención de 7 días. Data Stream permite exportar estos registros a herramientas como Splunk, Datadog y otros destinos compatibles. Estos datos ayudan a investigar bloqueos, dar seguimiento a la aplicación de las reglas y proporcionar evidencia para auditorías.
Seguridad integrada al desarrollo
La aplicación y los endpoints expuestos por el agente pueden protegerse con el mismo Firewall, ya que reciben solicitudes a través de la interfaz HTTP. El agente de programación que creó estos endpoints también puede sugerir las reglas de seguridad, que los equipos responsables evalúan y que, en un flujo de infraestructura como código, se versionan y aplican durante el despliegue.
Conoce cómo Azion Platform protege aplicaciones, APIs y agentes bajo un único plano de control.Empieza gratis ohabla con un especialista.
Seguridad de aplicaciones a la velocidad de la AI.
Para probarlo:
- Repositorio del MCP Server:github.com/aziontech/mcp-server
- Documentación del Terraform Provider:azion.com/en/documentation/products/terraform-provider
Preguntas frecuentes
¿Qué es el Azion MCP Server? Es un servidor Model Context Protocol de código abierto (MIT) que brinda a los agentes de programación, como Claude Code o Codex, acceso programático a Azion Platform. Ofrece herramientas para consultar documentación y ejemplos de código, además de apoyar la preparación de configuraciones y consultas para la plataforma.
¿El agente de programación puede aplicar una política de seguridad sin revisión humana? Esto depende de los permisos otorgados al agente y del flujo definido por la organización. El agente puede ayudar a preparar y aplicar configuraciones mediante CLI, API o Terraform. Se recomienda que tu equipo de seguridad evalúe los cambios propuestos antes de aplicarlos, siguiendo los procesos internos de revisión y aprobación.
¿Es necesario ajustar la política de seguridad para el tráfico de agentes de AI? No necesariamente. La política puede mantenerse o incluir reglas específicas para el acceso de agentes, según las necesidades del negocio y la sensibilidad de cada endpoint. Por ejemplo, una tienda en línea puede permitir que los agentes consulten el catálogo de productos y restringir su acceso al carrito de compras o a las páginas con datos personales. En Azion, es posible configurar reglas para tratar estos accesos de manera diferente.
Por qué Azion eligió el motor V8 para Edge Functions
Descubre cómo Edge Functions de Azion, impulsado por V8 JavaScript Engine, optimiza la computación serverless en el edge de la red, garantizando velocidad y seguridad.
30 MAR, 2021 • 11 min de lectura


Cómo Azion empezó a usar JAMStack
Explora cómo Azion optimiza la creación de contenido y rendimiento web usando JAMStack, comparando ventajas sobre LAMP Stack y uso de CDN.
3 MAY, 2021 • 5 min de lectura

Cómo JAMStack mejoró el rendimiento de la LCP de Azion
Exploramos cómo JAMStack y la división de CSS mejoran el LCP y el rendimiento web en más de 900 páginas, obteniendo resultados significativos en tiempos de carga.
1 JUN, 2021 • 6 min de lectura
Suscríbete a nuestro boletín informativo
Recibe las últimas actualizaciones de productos, destacados de eventos y conocimientos de la industria tecnológica directamente en tu bandeja de entrada.