O agente que escreve seu código também sugere sua política de segurança
Veja como o Azion MCP Server permite que agentes de codificação como Claude Code e Codex consultem a documentação da Azion e proponham políticas de segurança (WAF, Firewall, rate limiting) via Terraform, para revisão da equipe antes do deploy.
5 OUT, 2026 • 11 min de leitura

Marilia Bafutto Costa
O uso de agentes de AI no desenvolvimento permite criar código e adicionar funcionalidades às aplicações com mais rapidez. Para acompanhar esse ritmo, a configuração de segurança também pode fazer parte do fluxo de desenvolvimento. Cada nova página, endpoint de API ou integração precisa ser protegida conforme as políticas da organização, e o agente que ajuda a criar o código também pode contribuir nessa etapa.
Com acesso à documentação e aos exemplos da plataforma, o agente pode preparar propostas de configuração para as equipes responsáveis avaliarem antes da publicação. Quando a equipe usa infraestrutura como código, essas configurações podem ficar no mesmo repositório da aplicação. OAzion MCP Server, de código aberto, permite integrar essa etapa ao fluxo de desenvolvimento.
O que o agente de codificação já pode fazer hoje
O agente de codificação ajuda a equipe de engenharia a criar aplicações e sugerir configurações de segurança. Usado em ferramentas como Claude Code ou Codex, ele pode consultar a documentação e os exemplos da Azion por meio do Azion MCP Server.
Já o agente em produção faz parte da aplicação: recebe solicitações dos usuários e aciona modelos, APIs e outros serviços para executar tarefas. Os endpoints que ele expõe podem ser protegidos pelo Firewall da Azion, com regras que o agente de codificação ajuda a preparar e que as equipes responsáveis avaliam antes da aplicação.
Entre as ferramentas disponíveis no Azion MCP Server estão:
Tool | Para quê |
search_azion_docs_and_site | Busca em produtos, docs e site da Azion |
search_azion_code_samples | Busca exemplos de código na base da Azion |
search_azion_cli_commands | Consulta comandos da Azion CLI |
search_azion_api_v3_commands / search_azion_api_v4_commands | Consulta endpoints da API |
search_azion_terraform | Busca documentação do Terraform Provider |
create_rules_engine | Gera configuração de Rules Engine |
create_graphql_query | Gera queries GraphQL para analytics |
deploy_azion_static_site | Guia o deploy de sites estáticos |
Essas ferramentas permitem que o agente de codificação consulte a documentação, encontre exemplos e obtenha orientações para trabalhar com a Azion Platform. Com esse contexto, ele pode sugerir configurações de segurança para a equipe avaliar e ajustar, sem precisar começar do zero.
Por exemplo, quando uma configuração é gerenciada via Terraform, o agente pode consultar a documentação do provider para preparar uma proposta de alteração. Essa proposta segue o processo de revisão da organização antes de ser aplicada.
Toda aplicação e API, com uma política reusável
Na Azion, um Firewall reúne regras de segurança, como a aplicação de WAF e limites de requisições (rate limiting). Sua configuração é criada de forma independente das aplicações e pode ser compartilhada entre elas. Assim, uma atualização nas regras pode valer para todas as aplicações que usam esse Firewall, sem precisar repetir a alteração em cada uma.
Abaixo, um exemplo de configuração de política de segurança usando o Terraform Provider da Azion:
resource "azion_waf" "production" {  result = {    name   = "Production WAF"    active = true
    engine_settings = {      engine_version = "2021-Q3"      type           = "score"
      attributes = {        thresholds = [          {            threshold = {              threat      = "sql_injection"              sensitivity = "high"            }          },          {            threshold = {              threat      = "cross_site_scripting"              sensitivity = "highest"            }          }        ]      }    }  }}
resource "azion_firewall_main_setting" "production" {  data = {    name   = "Production Firewall"    active = true
    modules = {      waf                 = { enabled = true }      network_protection  = { enabled = true }    }  }}
resource "azion_firewall_rule_engine" "apply_waf" {  firewall_id = azion_firewall_main_setting.production.data.id  results = {    name        = "Apply Production WAF"    description = "Route all traffic through the WAF policy"    active      = true
    behaviors = [      {        behavior = {          type = "set_waf"          attributes = {            waf_id = azion_waf.production.result.id            mode   = "blocking"          }        }      }    ]
    criteria = [      {        entries = [          {            criterion = {              variable    = "$${uri}"              operator    = "matches"              conditional = "if"              argument    = ".*"            }          }        ]      }    ]  }}
Proteção para aplicações em diferentes ambientes
As aplicações e os agentes de AI em produção podem rodar em outra cloud, em infraestrutura própria ou diretamente na Azion. Quando o tráfego passa pelo Firewall da Azion, as regras de segurança são aplicadas antes de a requisição chegar à aplicação, independentemente de onde ela está hospedada.
O Azion MCP Server ajuda a equipe a consultar as capacidades da plataforma e preparar propostas de configuração para esse ambiente. Já o Real-Time Events permite investigar o tráfego e as ações das regras de segurança por requisição.
Proteção para os endpoints de agentes de AI
Agentes em produção expõem endpoints e acessam APIs. Aplicações desenvolvidas com assistentes de código também podem incorporar novas rotas e dependências. Esses pontos ampliam a superfície que a equipe precisa gerenciar e proteger, considerando as políticas de segurança já existentes.
Quando os endpoints de um agente recebem requisições HTTP, podem usar os mesmos controles de segurança aplicados a uma API tradicional, como WAF, rate limiting e Bot Manager. As regras são definidas conforme as necessidades de cada endpoint, considerando sua exposição, o volume de tráfego e as tarefas que ele permite executar.
O exemplo em Terraform abaixo configura limites de requisições por IP para os endpoints cujo caminho começa com /agent/:
resource "azion_firewall_rule_engine" "rate_limit_agent_endpoints" {  firewall_id = azion_firewall_main_setting.production.data.id  results = {    name        = "Rate Limit Agent-Facing Endpoints"    description = "Limit request rate per client on /agent/* routes"    active      = true
    behaviors = [      {        behavior = {          type = "set_rate_limit"          attributes = {            type               = "second"            limit_by           = "client_ip"            average_rate_limit = 100            maximum_burst_size = 200          }        }      }    ]
    criteria = [      {        entries = [          {            criterion = {              variable    = "$${request_uri}"              operator    = "starts_with"              conditional = "if"              argument    = "/agent/"            }          }        ]      }    ]  }}
Visibilidade sobre o tráfego e os bloqueios
A Azion reúne controles de segurança e recursos de observabilidade na mesma plataforma. Para investigar uma requisição bloqueada pelo WAF, você pode consultar o Real-Time Events pela interface ou pela API, usando um filtro como host=‘dominio.com’ AND waf_block=‘$BLOCK’.
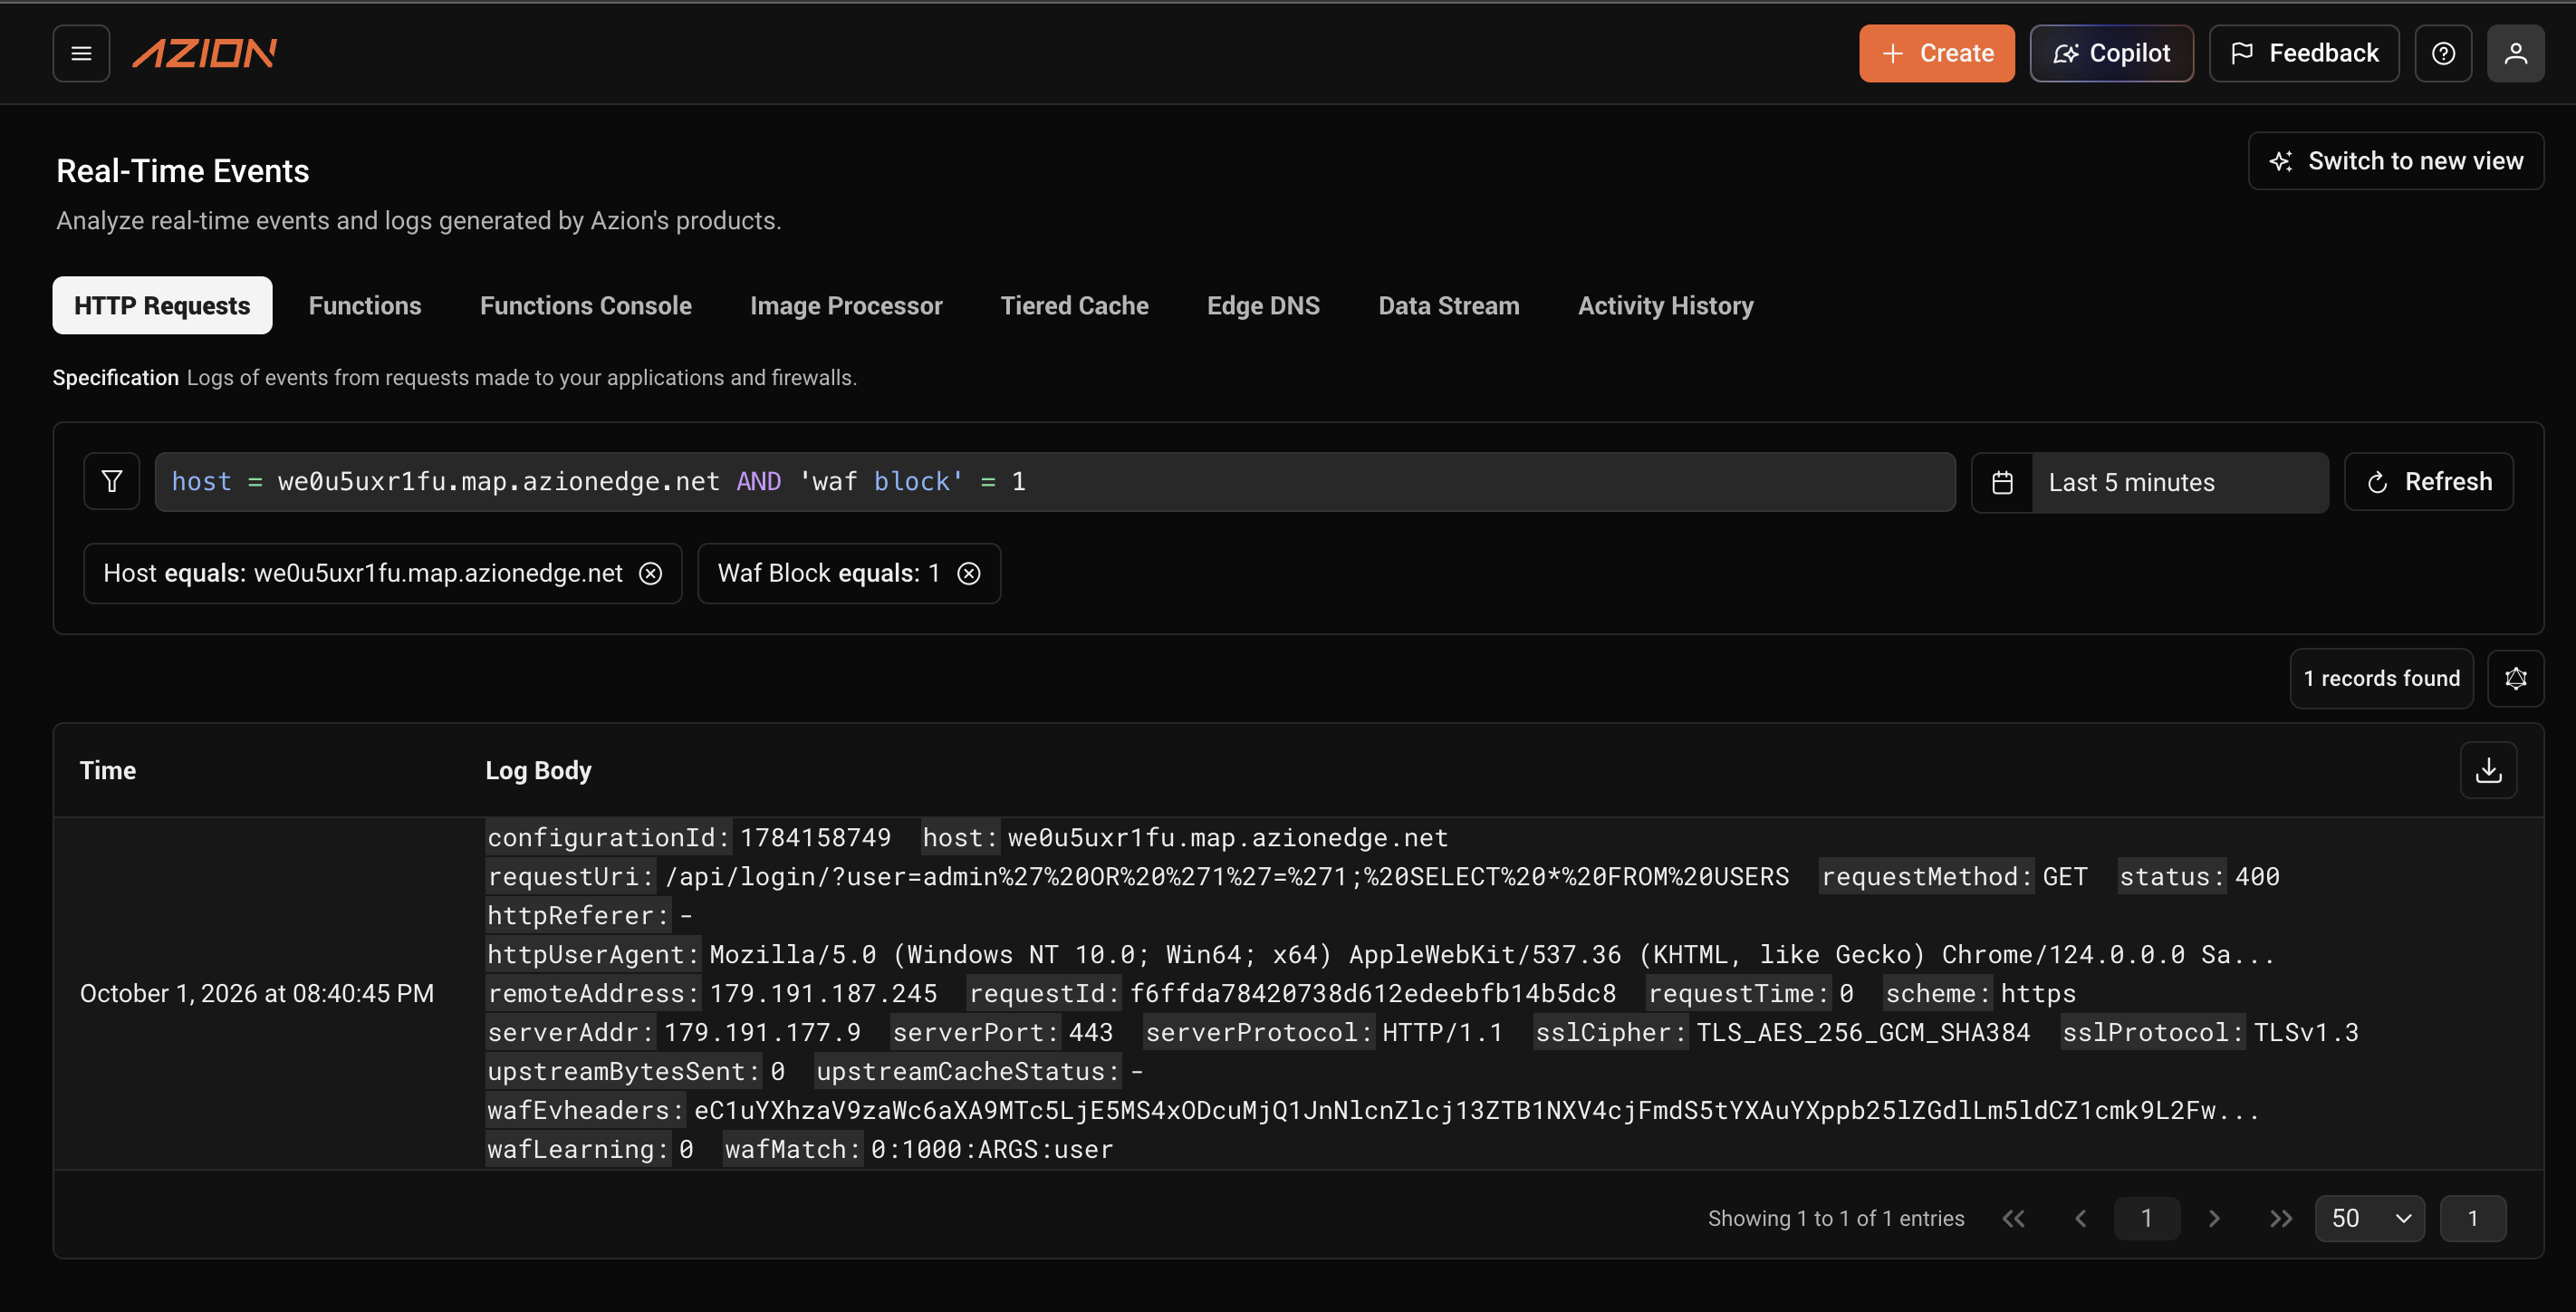
Nos detalhes do evento, o campo waf_match ajuda a identificar o que disparou a regra. Além desse campo, o waf_score permite consultar a pontuação de ameaça da requisição: quanto maior o número, mais indícios de ataque foram encontrados. Essas informações ajudam a equipe a investigar o bloqueio e avaliar possíveis ajustes na configuração.
O exemplo em Terraform abaixo cria uma Network List com os países Brasil, Estados Unidos e Portugal. Essa lista pode ser referenciada em regras de um ou mais Firewalls, permitindo reutilizá-la em diferentes políticas de segurança.
resource "azion_network_list" "allowed_countries" { results = { name = "Production Allowlist" type = "countries" items = ["BR", "US", "PT"] }}Network Lists facilitam a gestão de listas usadas em regras de bloqueio ou autorização. Ao incluir ou remover IPs, ASNs, blocos CIDR ou países em uma Network List, a atualização é propagada automaticamente para todas as regras que usam essa lista, sem precisar editar cada regra separadamente.
Onde a mitigação acontece
Na Azion, a tecnologia proprietária de roteamento permite redirecionar o tráfego na rede sem depender do tempo de propagação de anúncios BGP. A inspeção e o bloqueio ocorrem na infraestrutura da Azion: quando uma regra do Firewall bloqueia uma requisição, ela não chega à origem.
DDoS Protection está sempre ligado. Não é um produto vendido separadamente; é um módulo do Firewall, ativo por padrão, sem configuração. Bot Manager classifica abuso automatizado por comportamento, fingerprint e sinais de device, browser e network, com threshold ajustável por quem opera a política.
Configurações versionadas e reutilizáveis
Para equipes que gerenciam configurações como código, a política de segurança pode ficar no mesmo repositório da aplicação. No fluxo da Azion CLI, o arquivo azion.config.ts declara as configurações que a CLI aplica na plataforma. Essa abordagem é conhecida como infraestrutura como código (IaC) e também pode ser adotada com Terraform. Quem utiliza o Console configura os recursos pela interface gráfica. O seu time de segurança avalia a configuração proposta e, conforme o processo da organização, pode aprová-la em code review.
As configurações podem ser gerenciadas via Console, API, CLI ou Terraform, conforme o fluxo adotado pela equipe. O agente de codificação pode usar o MCP Server para consultar documentação e exemplos que apoiem a preparação das alterações.
Os logs e eventos de tráfego e segurança ficam disponíveis no Real-Time Events em ~30 segundos, com retenção de 7 dias. O Data Stream permite exportar esses registros para ferramentas como Splunk, Datadog e outros destinos compatíveis. Esses dados ajudam a investigar bloqueios, acompanhar a aplicação das regras e fornecer evidências para auditorias.
Segurança integrada ao desenvolvimento
A aplicação e os endpoints expostos pelo agente podem ser protegidos pelo mesmo Firewall, pois recebem requisições pela interface HTTP. O agente de codificação que criou esses endpoints também pode sugerir as regras de segurança, que são avaliadas pelas equipes responsáveis e, no fluxo de infraestrutura como código, versionadas e aplicadas no deploy.
Veja como a Azion Platform protege aplicações, APIs e agentes sob um único control plane.Comece gratuitamente oufale com um especialista.
Application security at the speed of AI.
Para testar:
- Repositório do MCP Server:github.com/aziontech/mcp-server
- Documentação do Terraform Provider:azion.com/en/documentation/products/terraform-provider
Perguntas frequentes
O que é o Azion MCP Server? Um servidor Model Context Protocol open source (MIT) que dá a agentes de codificação, como Claude Code ou Codex, acesso programático à Azion Platform. Ele oferece ferramentas de consulta à documentação e a exemplos de código, além de apoio à preparação de configurações e consultas para a plataforma.
O agente de codificação pode aplicar uma política de segurança sem revisão humana? Isso depende das permissões concedidas ao agente e do fluxo definido pela organização. O agente pode auxiliar na preparação e aplicação de configurações via CLI, API ou Terraform. Recomenda-se que o seu time de segurança avalie as alterações propostas antes da aplicação, seguindo os processos internos de revisão e aprovação.
É necessário ajustar a política de segurança para o tráfego de agentes de AI? Não necessariamente. A política pode ser mantida ou incluir regras específicas para o acesso de agentes, conforme as necessidades do negócio e a sensibilidade de cada endpoint. Um e-commerce, por exemplo, pode permitir que agentes consultem o catálogo de produtos e restringir seu acesso ao carrinho ou às páginas com dados pessoais. Na Azion, é possível configurar regras para tratar esses acessos de forma diferente.
Azion Cells e o futuro da computação serverless
Descubra o Azion Cells para aplicações edge-native de alta performance e ultra-low latency. Ideal para AI, NFV e mais, com segurança e escalabilidade.
14 OUT, 2020 • 7 min de leitura

Por que a Azion Escolheu o V8 para Edge Functions
Explore como o V8 e o Edge Functions da Azion melhoram a computação serverless, oferecendo segurança, eficiência e velocidade no Edge da rede.
30 MAR, 2021 • 11 min de leitura


Como a Azion passou a usar JAMStack
Descubra como a Azion optimiza escalabilidad y gestión web utilizando JAMStack, comparado con LAMP stack, enfocando en performance, costo y seguridad.
3 MAI, 2021 • 4 min de leitura

Inscreva-se na nossa Newsletter
Receba as últimas atualizações de produtos, destaques de eventos e insights da indústria de tecnologia diretamente no seu e-mail.