Bloqueie tráfego antes da origem
Use Network Lists com endereços IP, blocos CIDR, ASNs e países combinadas com o Rules Engine para criar políticas de defesa em camadas.
Elimine desperdício de banda com ataques
Bloqueie tráfego abusivo na Azion Web Platform para que seus servidores de origem nunca processem requisições maliciosas.
Atualize regras em segundos
Atualize Network Lists pelo Console ou API e veja as alterações propagadas em segundos, sem interrupções de serviço ou indisponibilidade.
Proteção em qualquer ambiente
Aplique um único conjunto de regras que protege workloads na AWS, GCP, Azure, data centers on-premises e arquiteturas híbridas. Proteção consistente independentemente de onde suas aplicações estão hospedadas.
Compartilhe listas entre firewalls
Crie um catálogo de Network Lists, referencie-as em múltiplas configurações de Firewall e propague atualizações automaticamente.
Automatize respostas em escala
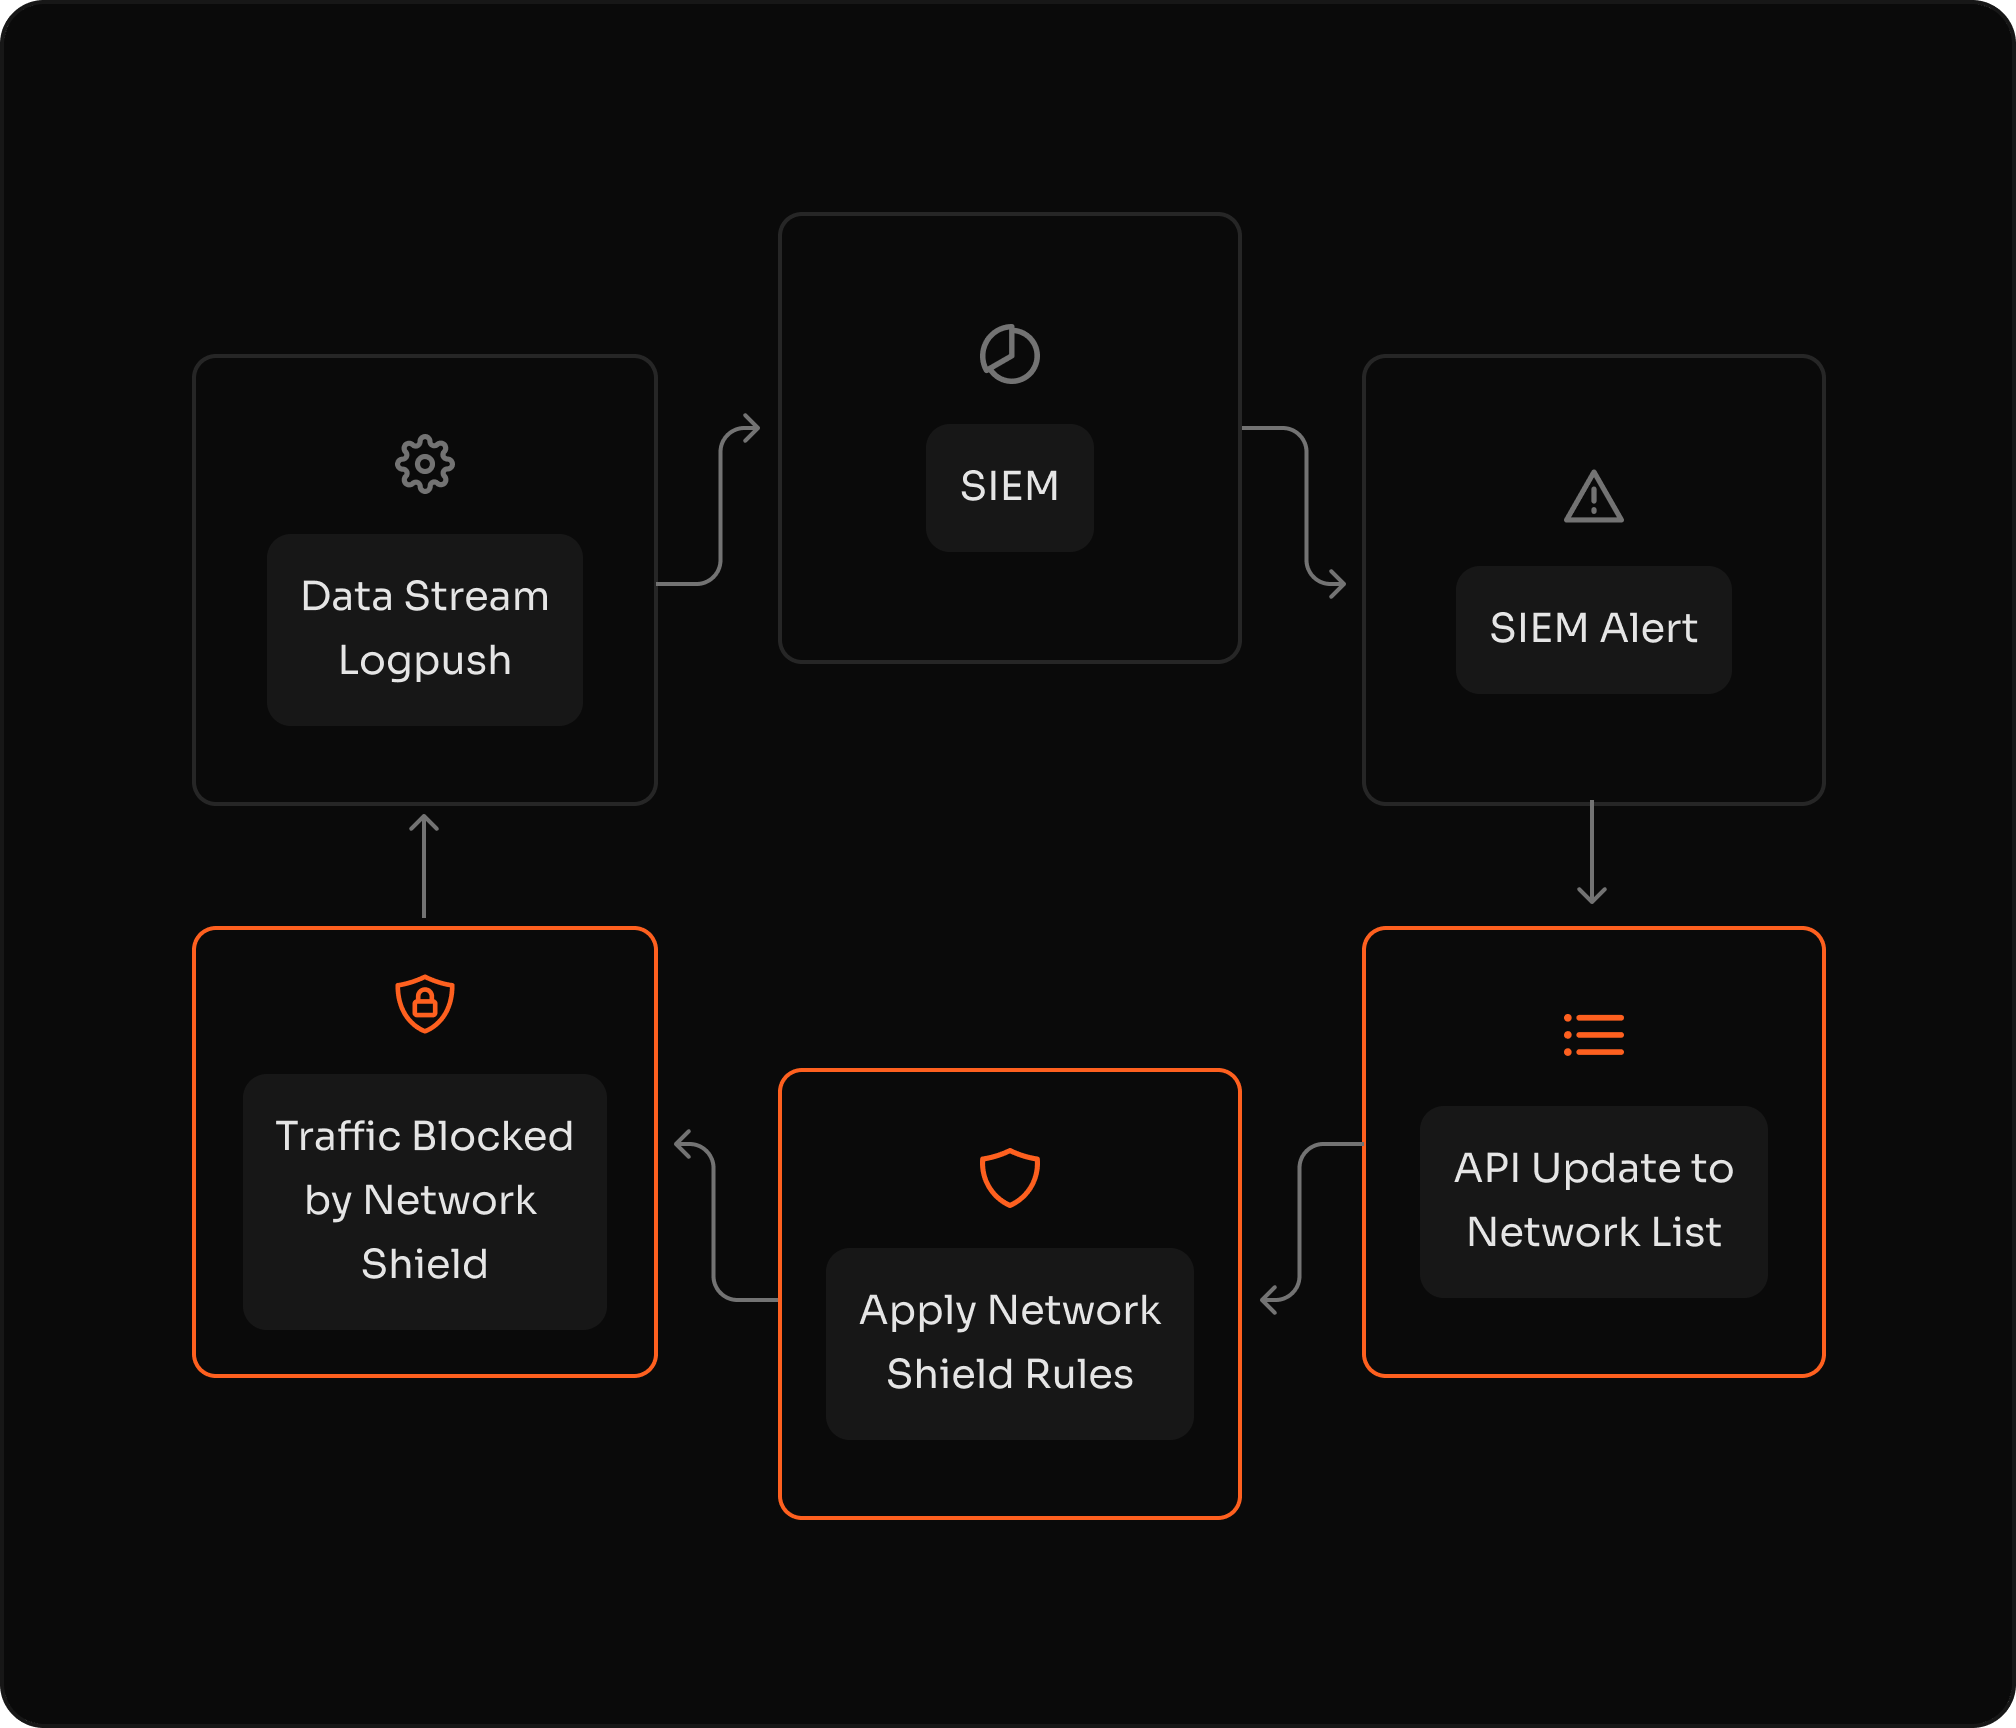
Envie eventos de segurança ao seu SIEM e acione playbooks automatizados para atualizar Network Lists via API. Use Functions para implementar decisões programáveis por requisição.


A Azion nos protegeu de ataques cibernéticos sofisticados e nos capacitou a modernizar nossa infraestrutura, reduzir custos e oferecer as melhores experiências de compra para milhões de clientes em toda a América Latina.Bloqueie ameaças na camada de rede, antes que consumam recursos
Segurança programável na camada de rede
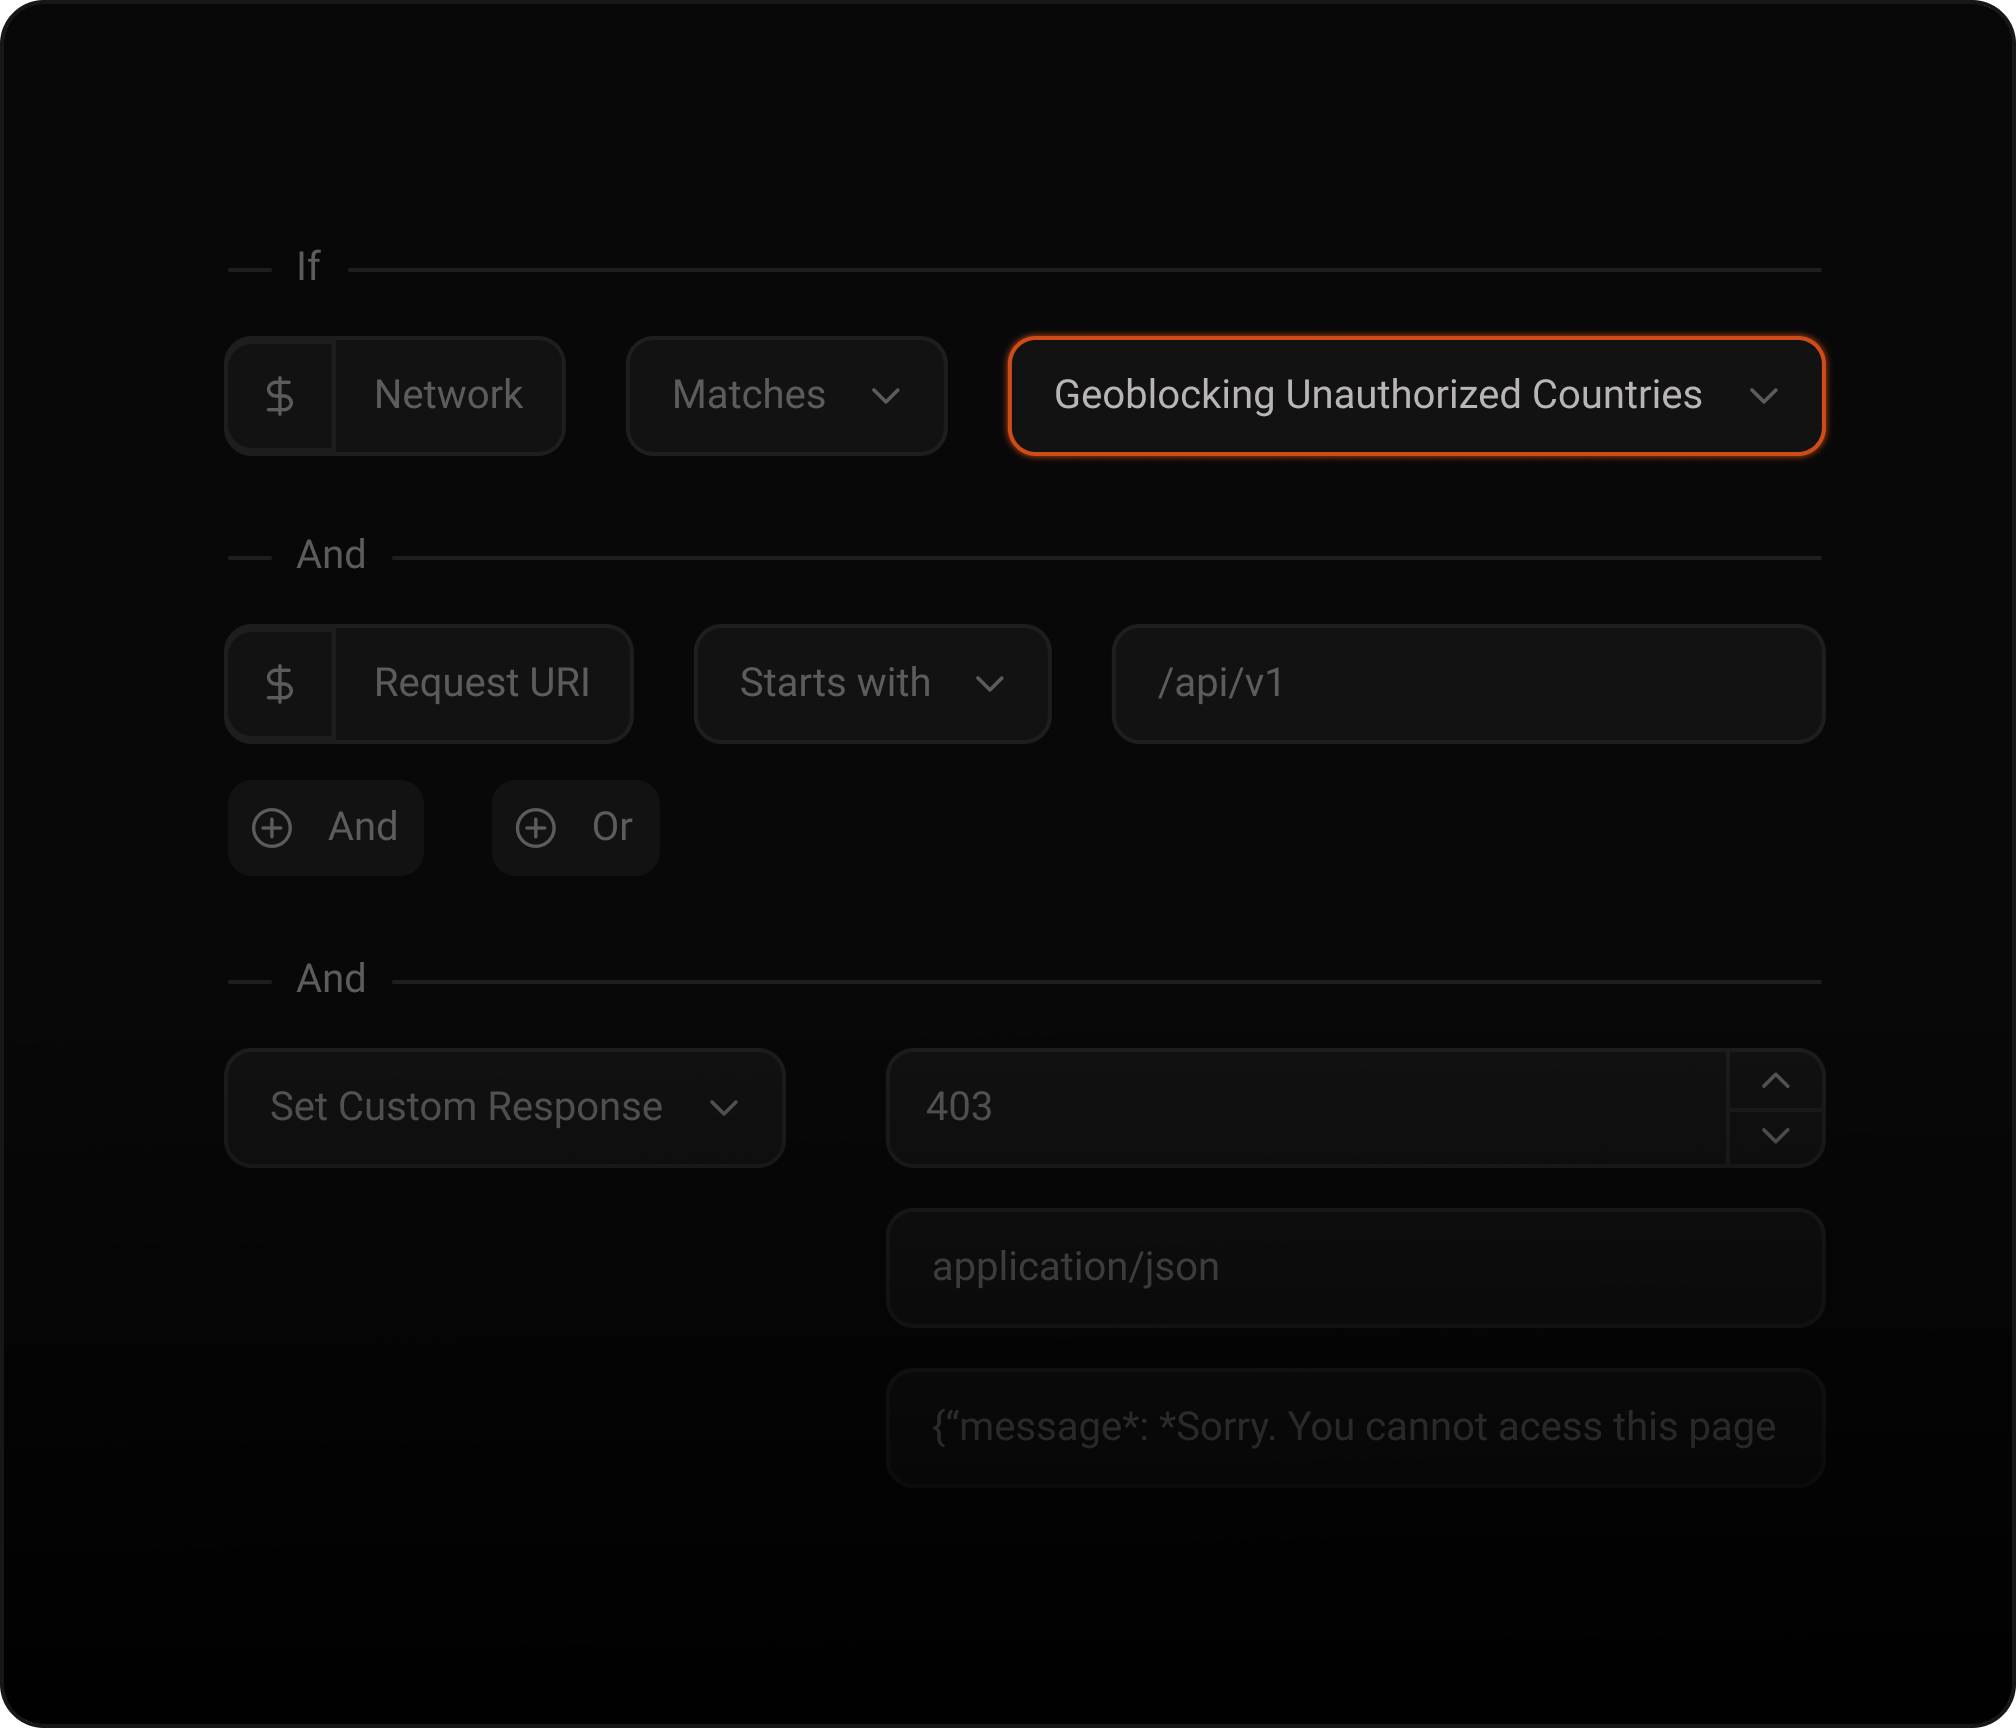
Defina políticas de acesso combinando IPs, blocos CIDR, geolocalização, ASNs e pontuações de reputação diretamente no Firewall Rules Engine. As atualizações se propagam automaticamente entre todos os firewalls associados, sem interrupção de serviço.
Controle de tráfego baseado em regras com gerenciamento centralizado de listas
Crie allowlists e blocklists personalizadas usando IPs, blocos CIDR, ASNs, países ou listas gerenciadas pela Azion, como Tor Exit Nodes. Segmente o acesso por região ou tipo de rede, e compartilhe as mesmas listas entre múltiplos firewalls para políticas consistentes em escala.
Resposta automatizada baseada em eventos
Envie eventos de segurança ao seu SIEM em tempo real e acione playbooks automatizados para atualizar Network Lists via API. As alterações se propagam em segundos. Use Functions para implementar bloqueios programáveis por requisição e adapte sua resposta a riscos dinamicamente.
Proteja sua infraestrutura com Origin Shield
Use o Origin Shield para restringir o tráfego de entrada nos seus servidores de origem exclusivamente aos endereços IP confiáveis da Azion. A Network List dinâmica é mantida pela Azion e atualizada automaticamente. Configure o firewall da sua origem para aceitar apenas endereços do Origin Shield — estabelecendo um perímetro Layer 3/4 que bloqueia todo acesso externo direto.
Perguntas Frequentes
Proteção nativa.Sempre ativa.
Ganhe proteção mais forte, menos exposição a ataques e menos sobrecarga operacional.