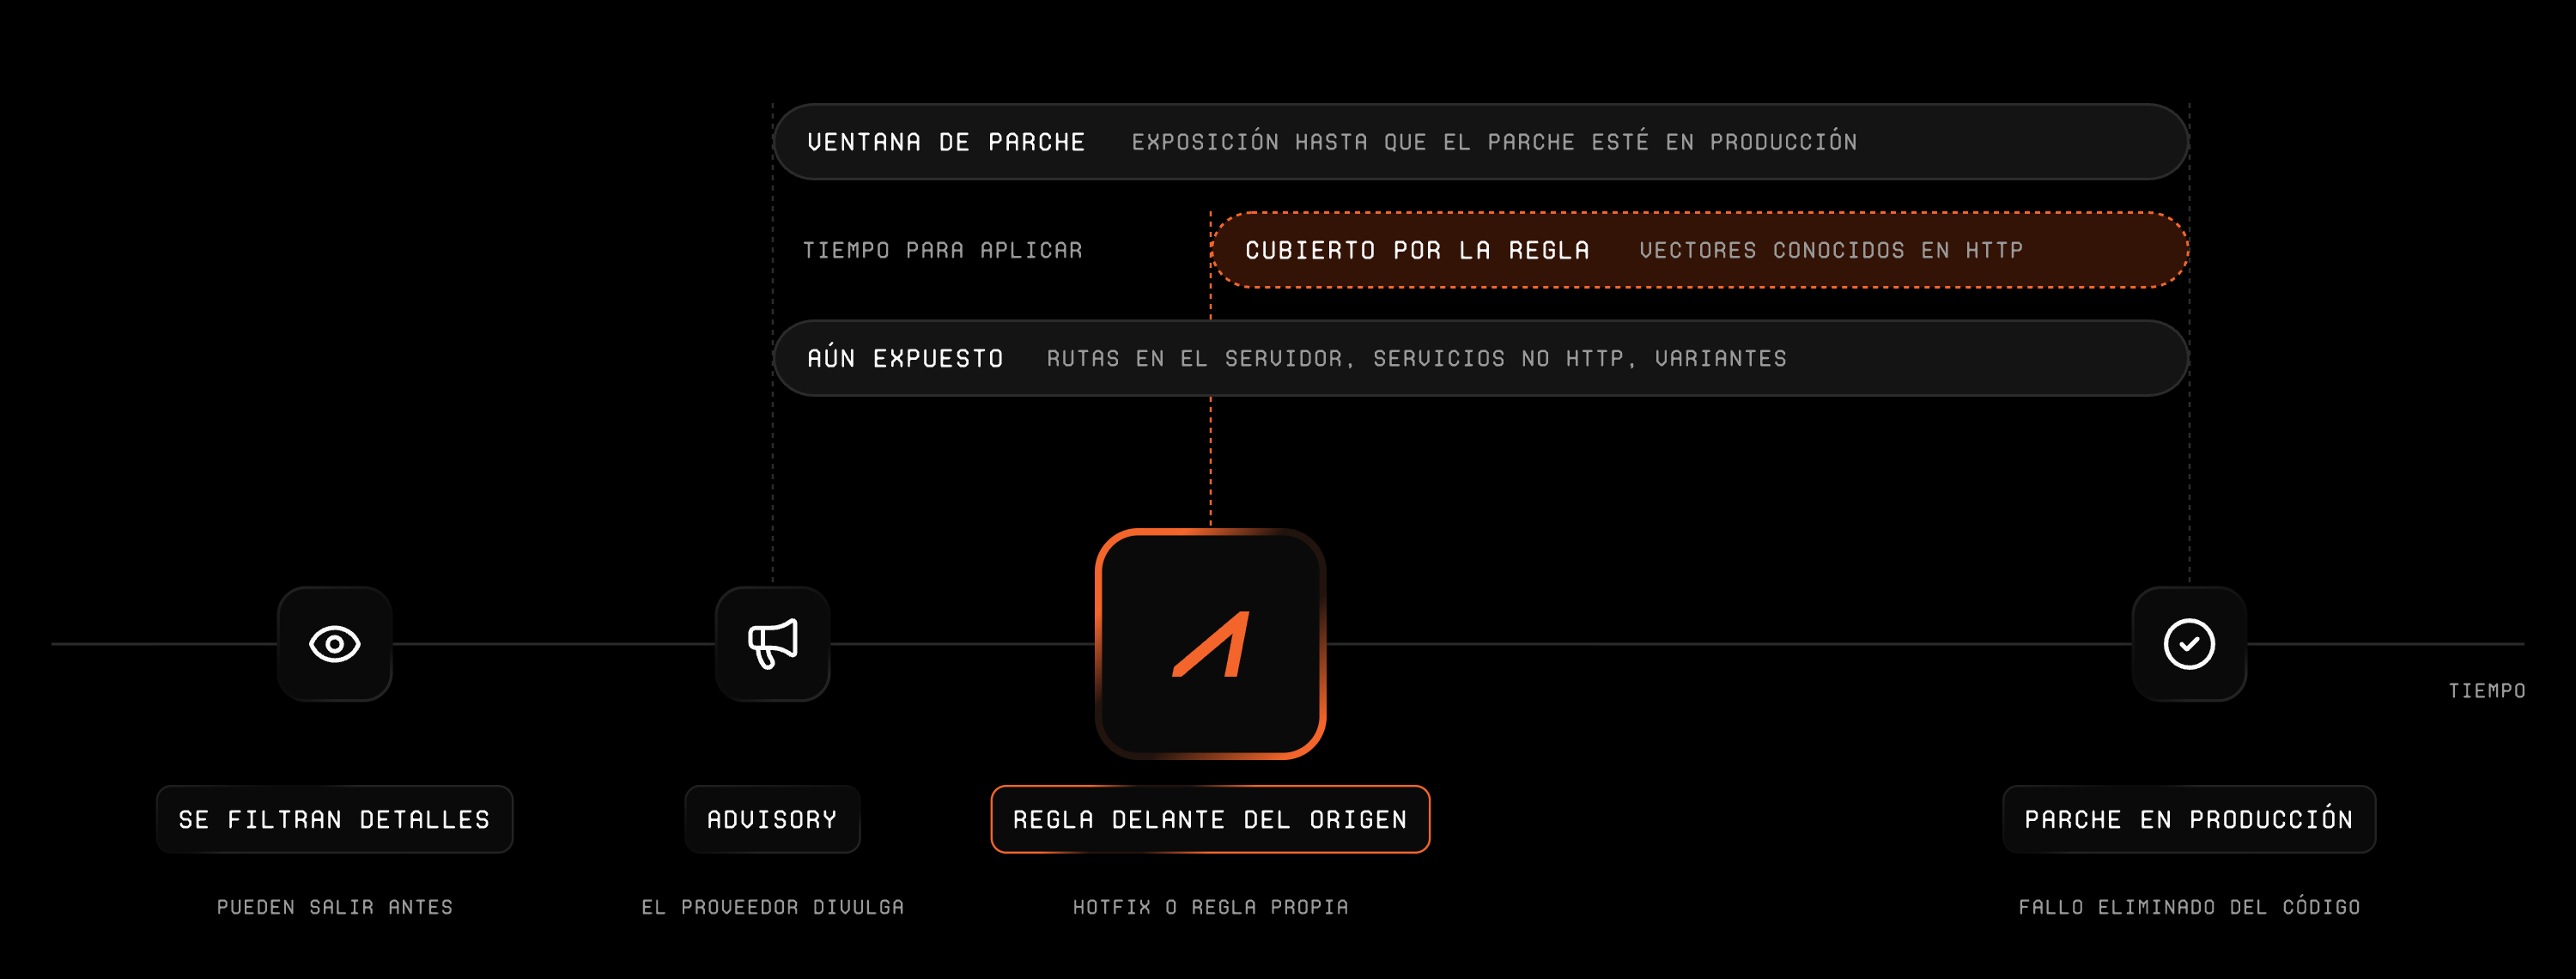
El 13 de noviembre de 2026, Google Project Zero retiró la política de divulgación “90+30”, que muchos equipos de seguridad usaban como referencia para planear. Los proveedores tenían 90 días para corregir una vulnerabilidad y 30 días más para que los usuarios aplicaran el parche. El nuevo modelo, “Full 90”, publica los detalles 90 días después del reporte, sin ese periodo extra, y baja a Full 30 en 2028. La ventana de parche, la exposición entre el advisory y el parche en producción, ahora necesita un control propio.
Para aplicaciones expuestas a internet, ese control es una regla delante del origen, que bloquea el exploit antes de que llegue al código vulnerable. Cubre menos que un parche, y saber exactamente dónde se detiene es lo que permite apoyarte en ella durante algunos días.
Por qué el cambio de Project Zero le importa al CISO
Con el modelo 90+30, el periodo extra les daba a los clientes un mes para instalar una corrección antes de que los detalles se hicieran públicos. El post de Project Zero sobre la política dice ahora que ese margen perdió sentido y que puede crear una falsa sensación de secreto.
Project Zero da dos razones. Los modelos de lenguaje permiten que los atacantes encuentren vulnerabilidades más rápido, hacen más probable que varias personas encuentren la misma y acortan el tiempo para convertir un parche en un exploit funcional, así que su premisa de planeación es que el tiempo entre el parche y la explotación puede ser cero. Además, el equipo hoy encuentra varias vulnerabilidades por semana, demasiadas para negociar una por una el estado de la corrección y los plazos extra, por lo que la política elimina esos plazos y ya no espera a que exista una corrección.
La política aplica solo a las vulnerabilidades que reporta Project Zero, pero el calendario que publicó es una referencia útil para planear: Full 90 desde ahora, Full 60 desde el 2 de febrero de 2027 y Full 30 desde el 3 de enero de 2028.
Por qué los SLA de parches ya no siguen los plazos de divulgación
La mayoría de los SLA de parches se escribió para el ritmo anterior, con la premisa de que los detalles públicos del exploit llegarían semanas después de la corrección. Con Full 90, un proveedor que usa todo el periodo publica la corrección el mismo día en que los detalles se hacen públicos. Con Full 30, un proveedor que necesita más de 30 días te deja con los detalles públicos y sin ningún parche. Tu equipo todavía tiene que encontrar cada sistema afectado, probar y programar el deploy, y ese tiempo no se reduce porque se haya reducido un plazo de divulgación.
Cuánto de esa brecha recae en ti depende de las reglas que tu sector ya sigue para aplicar parches.
Servicios financieros: un plazo de un mes que empieza con la publicación
Los bancos, las empresas de pagos y las fintechs que manejan datos de tarjetas aplican parches según PCI DSS, cuyo requisito 6.3.3 pide instalar los parches de seguridad críticos dentro del mes siguiente a su publicación. Un equipo que aplica el parche el día 29 cumple con la norma, pero si la corrección salió el mismo día en que se publicaron los detalles, también pasó 29 días con el exploit público. Los comités de cambios y los ciclos de pruebas no se aceleran por una fecha de divulgación, así que un control delante del origen es lo que cubre los días que el plazo de cumplimiento permite.
Retail: el mismo plazo, más los congelamientos de temporada alta
Los retailers que aceptan pagos con tarjeta enfrentan el mismo requisito de PCI DSS, y muchos además congelan los cambios en producción alrededor del Black Friday y de otras fechas de mayor demanda. Un advisory que llega durante un congelamiento obliga a elegir entre romperlo o seguir expuesto hasta que termine. Como una regla de firewall no cambia el código de la aplicación, puede entrar mientras el congelamiento de código sigue vigente. Esa misma temporada trae el tráfico de bots que cubrimos en nuestro post sobre protección contra bots en Black Friday.
Tecnología y SaaS: la exposición ahora define el plazo
Las empresas SaaS que operan sistemas para agencias federales de Estados Unidos heredan la Binding Operational Directive 26-04 de CISA, emitida el 10 de junio de 2026. Sus plazos de remediación dependen de cuatro factores, que son si el activo está expuesto, si la vulnerabilidad está en el catálogo Known Exploited Vulnerabilities, si la explotación puede automatizarse y cuál es su impacto técnico. El plazo más corto es de tres días e incluye una evaluación forense del activo. La directiva también cambia el plazo cuando cambia la exposición, ya que sacar un sistema de internet cuenta como una mitigación válida.
Para el resto del sector, la directiva es una guía, pero su lógica encaja bien con SaaS, porque la mayor parte de la superficie está expuesta por HTTP y buena parte se ejecuta sobre runtimes open source, como PHP, que solo el proyecto upstream puede corregir.
¿Qué es una regla delante del origen?
Una regla delante del origen es una política, o una function, que reconoce el patrón de solicitud de un exploit conocido. Bloquea esa solicitud antes de que llegue al código vulnerable. El código vulnerable sigue ahí, pero la solicitud del exploit deja de llegar.
Eso convierte la regla en un puente hacia el parche. Cubre la ventana de parche entre el advisory y el deploy, mientras el parche sigue siendo lo que elimina la vulnerabilidad. El mercado suele llamar a esto virtual patching, y nuestro post sobre el OWASP Top 10:2025 lo trata en el contexto del riesgo de supply chain. Este post se enfoca en el tiempo.
En Azion, el control está en Firewall, el recurso de Azion Platform que guarda la política de cada aplicación. Las solicitudes pasan por él en orden antes de llegar al origen, como describe el caso de uso de OWASP Top 10 y zero-day (en inglés):
- DDoS Protection se ejecuta primero, en cada workload, y no necesita configuración.
- Las listas de Network Shield rechazan a los clientes que coinciden con ellas con un 403.
- El Web Application Firewall (WAF) califica la solicitud en ocho familias de amenazas. En modo Blocking, una calificación que alcanza el threshold devuelve un 400.
- Bot Manager califica la solicitud y ejecuta la acción que definiste.
- Solo las solicitudes que ninguna regla detiene llegan a la aplicación.
Una regla para una CVE específica entra en esta secuencia como una regla del Rules Engine que rechaza la solicitud del exploit o como una function que se ejecuta en Firewall, escrita por tu equipo o publicada en Azion Marketplace (en inglés), como el hotfix de PHP2Shell.
Dos cosas hacen la diferencia en una emergencia. La regla se ejecuta en la misma política que el WAF, Bot Manager y las listas de red, y la lógica personalizada en JavaScript también se ejecuta ahí, sin una herramienta aparte que comprar o integrar. Después, Real-Time Events registra qué regla coincidió con cada solicitud, así que en la primera hora el equipo puede ver si la regla nueva está atrapando tráfico de exploit o bloqueando clientes, y ajustarla en el mismo lugar.
La ventana de parche de PHP2Shell, un ejemplo real
PHP2Shell muestra la ventana de parche en la práctica. El 21 de octubre de 2026, PHP divulgó la CVE-2026-109618 y la CVE-2026-109619, dos vulnerabilidades del runtime con calificación 9.2 en CVSS v4.0 que pueden permitir ejecución remota de código sin autenticación. Los identificadores circularon antes de la divulgación coordinada, y un video con una prueba de concepto se publicó por error.
| Etapa | Evento |
|---|---|
| Antes del 21 de octubre de 2026 | Los identificadores de las CVE y un video con prueba de concepto circulan públicamente |
| 21 de octubre de 2026 | PHP divulga las dos CVE |
| Antes de tu parche | El equipo de seguridad de Azion publica un hotfix en Azion Marketplace, aplicado a Firewall |
| Fecha de tu deploy | PHP actualizado a 8.5.12, 8.4.27, 8.3.36 u 8.2.35 |
El hotfix se ejecuta como una function en Firewall. Evalúa cada solicitud antes de que llegue al origen y toma una decisión, permitir o bloquear, sin acceso al servidor y sin reiniciar workers. El post sobre PHP2Shell detalla los motivos de detección y los pasos para aplicar el hotfix.
El hotfix no reemplaza la última fila de la tabla. Como dice el post de PHP2Shell, la corrección definitiva es actualizar PHP, y actualizar el código de la aplicación, los frameworks o los plugins no resuelve el problema. La actualización de PHP también cierra variantes de la CVE-2026-109619 que empiezan dentro del servidor, como errores fatales y timeouts.
La exposición empezó antes del advisory, el control entró sin tocar ningún servidor y el parche llegó cuando el proceso de cambios de cada equipo lo permitió. El diagrama muestra la misma secuencia para cualquier aplicación expuesta a internet.
Dónde ayuda un control a nivel de solicitud, y dónde se detiene
Una regla delante del origen solo ve lo que pasa por ella. Antes de dar una CVE por cubierta, revisa estos límites:
- Las vulnerabilidades que empiezan dentro del servidor, a partir de un timeout, un job en segundo plano o un error fatal, no dejan ninguna solicitud que bloquear.
- Los servicios que no usan HTTP, como un puerto de base de datos, SSH o un message broker, quedan fuera del alcance de Firewall.
- El tráfico que llega directamente a la IP del origen se salta toda la política.
- El tráfico este-oeste entre servicios internos nunca pasa por la ruta pública de la solicitud, y ese es un caso para la segmentación de red.
- Un payload reescrito puede pasar por alto una regla creada para un patrón de exploit conocido.
El tercer punto tiene una solución específica. Origin Shield publica la lista Azion Origin Shield, con los prefijos que Azion usa para conectarse a los orígenes. Cuando el firewall del origen acepta solo esos prefijos, los clientes no pueden saltarse la política. Mantén los prefijos IPv6 en la allowlist y actualízala dentro de los 7 días posteriores a un prefijo nuevo, porque los servidores detrás de él entran en producción 7 días después de que Azion lo publica.
Cómo saber si una regla puede cubrir una CVE en la ventana de parche
Esos límites se convierten en cuatro preguntas que tu equipo puede responder con el advisory en la mano durante la primera hora:
- ¿El código vulnerable es alcanzable con una solicitud HTTP desde internet?
- ¿El advisory o la prueba de concepto muestra cómo es la solicitud del exploit, por ejemplo una ruta, el nombre de un parámetro, un header o la forma de un payload? Si solo dice “corrupción de memoria en el parser”, una familia de amenazas del WAF encaja mejor que una regla personalizada.
- ¿Todo el tráfico hacia ese origen pasa por el firewall, con Origin Shield cerrando el acceso directo?
- ¿Cada forma conocida de activar la vulnerabilidad empieza con una solicitud, a diferencia de las variantes de PHP2Shell que empiezan con timeouts o errores fatales?
Si las cuatro respuestas son sí, la regla cubre la ruta de la solicitud y el parche cubre el resto. Cualquier no es una exposición que el responsable acepta por escrito hasta la fecha del deploy, o un motivo para sacar la funcionalidad de línea.
Formas de cubrir la ventana de parche, comparadas
Cuando llega un advisory crítico y el parche todavía está a días de distancia, las opciones realistas son pocas, y la mayoría de los equipos combina varias.
| Opción | Qué cierra | Tiempo hasta que tiene efecto | Costo o límite |
|---|---|---|---|
| Parche de emergencia | La vulnerabilidad en sí | Tu ciclo de cambios seguro más rápido | Se salta pruebas, puede no ser posible en software de terceros |
| Sacar el servicio de línea o desactivar la funcionalidad | Toda la exposición de ese servicio | Minutos | Pérdida de ingresos o de función hasta que sale el parche |
| Regla delante del origen | Vectores conocidos de exploit en solicitudes HTTP | Minutos para que la regla tenga efecto | No cubre rutas dentro del servidor ni servicios que no usan HTTP |
La segmentación de red complementa a las tres opciones, porque limita lo que un atacante puede alcanzar si alguna de ellas falla.
Cómo convertir la ventana de parche en un proceso
Una regla delante del origen funciona mejor cuando las decisiones se toman antes del advisory. Con Full 30, un equipo que empieza a planear el día de la divulgación ya perdió parte de su ventana de parche.
Define responsables antes del próximo advisory
Define quién lee los advisories, quién responde las cuatro preguntas de arriba y quién escribe o aplica la regla. Cuando existe un hotfix en Marketplace, como en el caso de PHP2Shell, aplicarlo es una tarea de configuración. Cuando no existe, la regla requiere a alguien que pueda leer el advisory y la prueba de concepto.
Escribe la regla de emergencia a partir del advisory
Imagina un advisory en el que una solicitud sin autenticación a un endpoint de depuración en /internal/debug, dentro de un panel de administración de terceros, ejecuta código en el servidor, y la prueba de concepto pasa el comando en un parámetro de query llamado cmd. Tu aplicación nunca necesita ese endpoint desde internet, así que una regla del Rules Engine en el firewall de esa aplicación puede ser tan simple como esta:
| Campo | Valor |
|---|---|
| Criterio | ${request_uri} empieza con /internal/debug |
| Behavior | Deny (403 Forbidden) |
El criterio de URI no necesita ningún módulo extra. Si el endpoint tiene que seguir siendo público, limita la coincidencia al exploit agregando un segundo criterio, ${request_args} coincide con (^|&)cmd=. Los criterios que leen argumentos requieren el WAF activado en ese firewall. Cuando el patrón necesita más que una coincidencia, como decodificar un campo antes de revisarlo, la lógica pasa a una function que se ejecuta con Run Function, que es como funciona el hotfix de PHP2Shell. La lista completa de variables, operadores y behaviors está en la referencia del Rules Engine de Firewall (en inglés).
Reserva el tiempo que toma una regla
Una regla nueva de firewall entra en producción en minutos, sin deploy y sin cambios en la aplicación, y un cambio en una network list tiene efecto todavía más rápido. La documentación del caso de uso (en inglés) indica los tiempos exactos de propagación, para que planees la primera hora con base en ellos.
Observa y después bloquea
Aplica el WAF a todas las rutas, con un criterio como URI empieza con /, y no solo a la página de inicio. Empieza en modo Logging, revisa las detecciones en Real-Time Events, ajusta si se marca tráfico legítimo y después cambia a Blocking. La documentación recomienda 3 días de ajuste antes de ese cambio, y acortar ese periodo durante una ola activa de explotación es una decisión de riesgo que le corresponde al responsable que definiste.
Mide el impacto con dos relojes
Para cada CVE crítica, mide el tiempo desde la divulgación hasta el bloqueo y desde la divulgación hasta el parche. El primero muestra qué tan rápido responde tu control y el segundo cuánto tiempo tiene que aguantar, y cuando el segundo es largo, la próxima mejora está en el proceso de cambios.
Cuando el parche ya esté en producción, decide si la regla se queda. Mantenerla cubre los sistemas que alguien olvidó actualizar, y quitarla mantiene el conjunto de reglas más ligero.
Próximos pasos para tu ventana de parche
Los plazos de divulgación ahora los definen quienes encuentran las vulnerabilidades, y el calendario de Project Zero termina en 30 días en 2028. Tu ciclo de parches no se va a acortar al mismo ritmo, así que la ventana de parche necesita un responsable, un control y una medición.
Para aplicaciones expuestas a internet, una regla delante del origen es ese control. Te da los días que el calendario de divulgación ya no da, y el parche sigue siendo la corrección. Para ver cómo Firewall, WAF, Bot Manager y Origin Shield funcionan juntos, lee el caso de uso Protect web applications from OWASP Top 10 and zero-day attacks (en inglés).