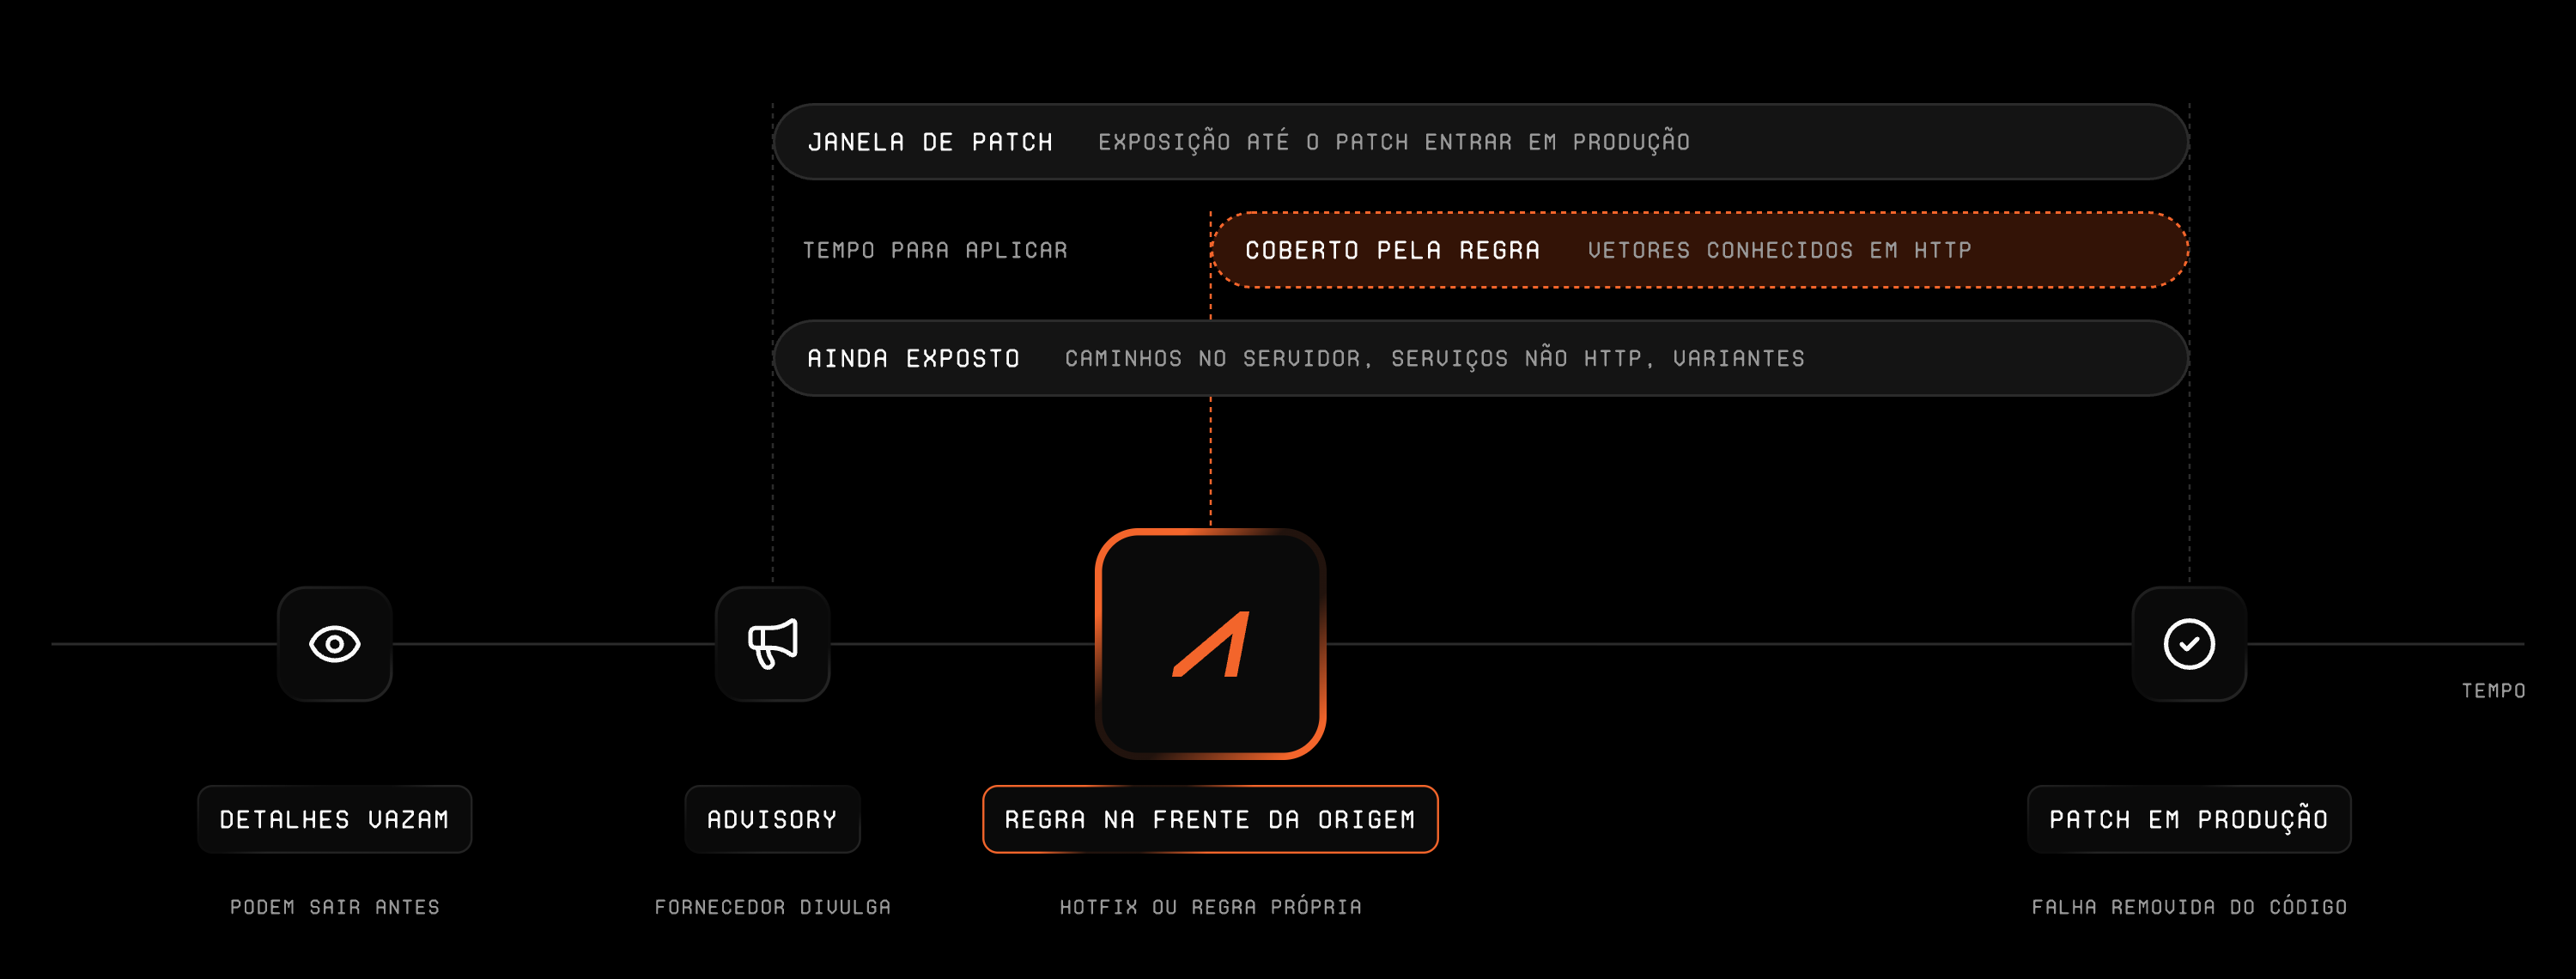
Em 13 de novembro de 2026, o Google Project Zero aposentou a política de divulgação “90+30”, que muitos times de segurança usavam como referência de planejamento. Os fornecedores tinham 90 dias para corrigir uma falha e mais 30 dias para os usuários aplicarem o patch. O novo modelo, “Full 90”, publica os detalhes 90 dias depois do reporte, sem esse período extra, e cai para Full 30 até 2028. A janela de patch, a exposição entre o advisory e o patch em produção, agora precisa de um controle próprio.
Para aplicações expostas à internet, esse controle é uma regra na frente da origem, que bloqueia o exploit antes de ele chegar ao código vulnerável. Ela cobre menos do que um patch, e é justamente saber onde ela para que permite confiar nela por alguns dias.
Por que a mudança do Project Zero importa para o CISO
No modelo 90+30, o período extra dava aos clientes um mês para instalar a correção antes de os detalhes ficarem públicos. O post do Project Zero sobre a política agora diz que esse colchão perdeu o sentido e que ele pode criar uma falsa sensação de sigilo.
O Project Zero aponta dois motivos. Modelos de linguagem permitem que atacantes encontrem falhas mais rápido, aumentam a chance de várias pessoas encontrarem a mesma falha e encurtam o tempo para transformar um patch em um exploit funcional, por isso a premissa de planejamento do time é que o tempo entre o patch e a exploração pode ser zero. Além disso, o time hoje encontra várias vulnerabilidades por semana, um volume grande demais para negociar status de correção e prazos extras caso a caso, então a política elimina os prazos extras e deixa de esperar pela correção.
A política vale só para as falhas que o Project Zero reporta, mas o calendário que o time publicou é uma referência útil para o planejamento: Full 90 a partir de agora, Full 60 a partir de 2 de fevereiro de 2027 e Full 30 a partir de 3 de janeiro de 2028.
Por que os SLAs de patch não acompanham mais os prazos de divulgação
A maioria dos SLAs de patch foi escrita para o ritmo antigo, com a premissa de que os detalhes públicos do exploit viriam semanas depois da correção. No Full 90, um fornecedor que usa o prazo inteiro lança a correção no mesmo dia em que os detalhes ficam públicos, e no Full 30, se ele precisar de mais de 30 dias, você fica com os detalhes públicos e nenhum patch. O seu time ainda precisa encontrar cada sistema afetado, testar e agendar o deploy, e esse tempo não diminui porque o prazo de divulgação diminuiu.
Quanto dessa diferença recai sobre você depende das regras que o seu setor já segue para aplicar patches.
Serviços financeiros: um prazo de um mês que começa no lançamento da correção
Bancos, empresas de pagamento e fintechs que lidam com dados de cartão aplicam patches seguindo o PCI DSS, cujo requisito 6.3.3 pede que patches de segurança críticos sejam instalados em até um mês após o lançamento. Um time que aplica o patch no dia 29 está em compliance, mas, se a correção saiu no mesmo dia em que os detalhes ficaram públicos, ele também passou 29 dias com o exploit público. Comitês de mudança e ciclos de teste não andam mais rápido por causa de uma data de divulgação, então é um controle na frente da origem que cobre os dias que o prazo de compliance permite.
Varejo: o mesmo prazo, mais os congelamentos da alta temporada
Varejistas que aceitam pagamento com cartão estão sujeitos ao mesmo requisito do PCI DSS, e muitos também congelam mudanças em produção perto da Black Friday e de outras datas de pico. Um advisory que chega durante um congelamento obriga o time a escolher entre quebrar o congelamento e ficar exposto até ele terminar. Como uma regra de firewall não altera o código da aplicação, ela pode entrar em produção enquanto o congelamento de código continua valendo. O mesmo pico traz o tráfego de bots de que tratamos no nosso post sobre bots na Black Friday.
Tecnologia e SaaS: a exposição agora define o prazo
Empresas SaaS que operam sistemas para agências federais dos Estados Unidos herdam a Binding Operational Directive 26-04 da CISA, publicada em 10 de junho de 2026. Os prazos de remediação dependem de quatro fatores, que são se o ativo está exposto, se a falha está no catálogo Known Exploited Vulnerabilities, se a exploração pode ser automatizada e qual é o impacto técnico. O prazo mais curto é de três dias, junto com uma triagem forense do ativo, e a diretiva também muda o prazo quando a exposição muda, já que tirar um sistema da internet conta como mitigação válida.
Para o resto do setor, a diretiva é uma orientação, mas a lógica se aplica bem ao SaaS, porque a maior parte da superfície fica exposta por HTTP e boa parte dela é executada em runtimes open source, como o PHP, que só o projeto original consegue corrigir.
O que é uma regra na frente da origem?
Uma regra na frente da origem é uma política, ou uma function, que reconhece o padrão de requisição de um exploit conhecido. Ela bloqueia essa requisição antes de chegar ao código vulnerável. O código vulnerável continua lá, mas a requisição do exploit para de chegar.
Isso faz da regra uma ponte até o patch. Ela cobre a janela de patch entre o advisory e o deploy, enquanto o patch continua sendo o que remove a falha. O mercado costuma chamar isso de virtual patching, e o nosso post sobre o OWASP Top 10:2025 trata do tema no contexto de risco de supply chain. Este post foca no tempo.
Na Azion, o controle fica no Firewall, o recurso da Azion Platform que guarda a política de cada aplicação. As requisições passam por ele em ordem antes de chegar à origem, como descreve o caso de uso de OWASP Top 10 e zero-day:
- O DDoS Protection é executado primeiro, em todo workload, e não precisa de configuração.
- As listas do Network Shield recusam os clientes que correspondem a elas com um 403.
- O Web Application Firewall (WAF) pontua a requisição em oito famílias de ameaça. No modo Blocking, uma pontuação que atinge o threshold retorna um 400.
- O Bot Manager pontua a requisição e executa a ação que você definiu.
- Só as requisições que nenhuma regra interrompe chegam à aplicação.
Uma regra para uma CVE específica entra nessa sequência, seja como uma regra do Rules Engine que recusa a requisição do exploit, seja como uma function executada no Firewall, escrita pelo seu time ou publicada no Azion Marketplace, como o hotfix do PHP2Shell.
Duas coisas fazem diferença numa emergência. A regra é executada na mesma política que o WAF, o Bot Manager e as listas de rede, e a lógica personalizada em JavaScript também é executada ali, sem uma ferramenta separada para comprar ou integrar. Depois, o Real-Time Events registra qual regra correspondeu a cada requisição, então na primeira hora o time consegue ver se a regra nova está pegando tráfego de exploit ou bloqueando clientes, e ajustar tudo no mesmo lugar.
A janela de patch do PHP2Shell, um exemplo real
O PHP2Shell mostra a janela de patch na prática. Em 21 de outubro de 2026, o PHP divulgou a CVE-2026-109618 e a CVE-2026-109619, duas falhas no runtime com nota 9.2 no CVSS v4.0 que podem permitir execução remota de código sem autenticação. Os identificadores circularam antes da divulgação coordenada, e um vídeo com uma prova de conceito foi publicado por engano.
| Etapa | Evento |
|---|---|
| Antes de 21 de outubro de 2026 | Identificadores das CVEs e um vídeo com prova de conceito circulam publicamente |
| 21 de outubro de 2026 | O PHP divulga as duas CVEs |
| Antes do seu patch | O time de segurança da Azion publica um hotfix no Azion Marketplace, aplicado ao Firewall |
| Data do seu deploy | PHP atualizado para 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 |
O hotfix é executado como uma function no Firewall. Ele avalia cada requisição antes de ela chegar à origem e toma uma decisão, permitir ou bloquear, sem acesso ao servidor e sem reinício de workers. O post sobre o PHP2Shell lista os motivos de detecção e o passo a passo para aplicar o hotfix.
O hotfix não substitui a última linha da tabela. Como diz o post do PHP2Shell, a correção definitiva é atualizar o PHP, e atualizar o código da aplicação, frameworks ou plugins não resolve o problema. A atualização do PHP também fecha variantes da CVE-2026-109619 que começam dentro do servidor, como erros fatais e timeouts.
A exposição começou antes do advisory, o controle entrou sem mexer em nenhum servidor, e o patch chegou quando o processo de mudança de cada time permitiu. O diagrama mostra a mesma sequência para qualquer aplicação exposta à internet.
Onde um controle na camada de requisição ajuda, e onde ele para
Uma regra na frente da origem só enxerga o que passa por ela. Antes de considerar uma CVE coberta, confira estes limites:
- Falhas que começam dentro do servidor, a partir de um timeout, de um job em segundo plano ou de um erro fatal, não deixam nenhuma requisição para bloquear.
- Serviços que não usam HTTP, como uma porta de banco de dados, SSH ou um message broker, ficam fora do alcance do Firewall.
- Tráfego que chega direto ao IP da origem pula a política inteira.
- Tráfego leste-oeste entre serviços internos nunca passa pelo caminho público da requisição, e esse é um caso para a segmentação de rede.
- Um payload reescrito pode passar por uma regra criada para um padrão de exploit conhecido.
O terceiro item tem uma solução específica. O Origin Shield publica a lista Azion Origin Shield, com os prefixos que a Azion usa para se conectar às origens. Quando o firewall da origem aceita só esses prefixos, os clientes não conseguem contornar a política. Mantenha os prefixos IPv6 na allowlist e atualize-a em até 7 dias após um prefixo novo, porque os servidores por trás dele entram em produção 7 dias depois de a Azion publicá-lo.
Como saber se uma regra cobre uma CVE na janela de patch
Esses limites viram quatro perguntas que o seu time consegue responder a partir do advisory já na primeira hora:
- O código vulnerável pode ser alcançado por uma requisição HTTP vinda da internet?
- O advisory ou a prova de conceito mostra como é a requisição do exploit, como um caminho, o nome de um parâmetro, um header ou o formato de um payload? Se ele só fala em “corrupção de memória no parser”, uma família de ameaça do WAF se encaixa melhor do que uma regra personalizada.
- Todo o tráfego para essa origem passa pelo firewall, com o Origin Shield fechando o acesso direto?
- Todo gatilho conhecido começa com uma requisição, ao contrário das variantes do PHP2Shell, que começam em timeouts ou erros fatais?
Se as quatro respostas forem sim, a regra cobre o caminho da requisição e o patch cobre o resto. Qualquer não é uma exposição que o responsável aceita por escrito até a data do deploy, ou um motivo para tirar a funcionalidade do ar.
Formas de cobrir a janela de patch, comparadas
Quando chega um advisory crítico e o patch ainda está a dias de distância, as opções realistas são poucas, e a maioria dos times combina várias.
| Opção | O que fecha | Tempo até ter efeito | Custo ou limite |
|---|---|---|---|
| Patch emergencial | A própria falha | O seu ciclo de mudança seguro mais rápido | Pula testes, pode não ser possível em software de terceiros |
| Tirar o serviço do ar ou desligar a funcionalidade | Toda a exposição daquele serviço | Minutos | Perda de receita ou de função até o patch sair |
| Regra na frente da origem | Vetores conhecidos de exploit em requisições HTTP | Minutos para a regra ter efeito | Não cobre caminhos dentro do servidor nem serviços que não usam HTTP |
A segmentação de rede complementa as três opções, porque limita o que um atacante alcança se uma delas falhar.
Como transformar a janela de patch em processo
Uma regra na frente da origem funciona melhor quando as decisões são tomadas antes do advisory. No Full 30, um time que começa a planejar no dia da divulgação já perdeu parte da janela de patch.
Defina os responsáveis antes do próximo advisory
Defina quem lê os advisories, quem responde às quatro perguntas acima e quem escreve ou aplica a regra. Quando existe um hotfix no Marketplace, como no caso do PHP2Shell, aplicá-lo é uma tarefa de configuração. Quando não existe, a regra exige alguém que consiga ler o advisory e a prova de conceito.
Escreva a regra de emergência a partir do advisory
Pense em um advisory ilustrativo, em que uma requisição sem autenticação para um endpoint de debug em /internal/debug de um painel de administração de terceiros executa código no servidor, e a prova de conceito passa o comando em um parâmetro de query cmd. A sua aplicação nunca precisa desse endpoint acessível pela internet, então uma regra do Rules Engine no firewall dessa aplicação pode ser tão pequena quanto esta:
| Campo | Valor |
|---|---|
| Critério | ${request_uri} começa com /internal/debug |
| Behavior | Deny (403 Forbidden) |
O critério de URI não exige nenhum módulo extra. Se o endpoint precisar continuar público, restrinja a correspondência ao próprio exploit com um segundo critério, ${request_args} corresponde a (^|&)cmd=, lembrando que critérios que leem argumentos exigem o WAF ligado naquele firewall. Quando o padrão exige mais do que uma correspondência, como decodificar um campo antes de verificá-lo, a lógica vai para uma function executada pelo Run Function, que é como o hotfix do PHP2Shell funciona. A lista completa de variáveis, operadores e behaviors está na referência do Rules Engine do Firewall.
Reserve o tempo que uma regra leva
Uma regra nova de firewall entra em produção em minutos, sem deploy e sem mudança na aplicação, e uma alteração em uma network list tem efeito ainda mais rápido. A documentação do caso de uso traz os tempos exatos de propagação, para você planejar a primeira hora com base neles.
Observe, depois bloqueie
Aplique o WAF a todos os caminhos, com um critério como URI começa com /, e não só à página inicial. Comece no modo Logging, leia as detecções no Real-Time Events, ajuste se tráfego legítimo for marcado e depois mude para Blocking. A documentação recomenda 3 dias de ajuste antes disso, e encurtar esse prazo durante uma onda ativa de exploração é uma decisão de risco que cabe ao responsável que você definiu.
Meça o impacto com dois relógios
Para cada CVE crítica, meça o tempo da divulgação até o bloqueio e da divulgação até o patch. O primeiro mostra a velocidade de resposta do seu controle, o segundo mostra quanto tempo ele precisa aguentar, e quando o segundo é longo, a próxima melhoria está no processo de mudança.
Depois que o patch estiver em produção, decida se a regra fica. Mantê-la cobre sistemas que alguém esqueceu de atualizar, e removê-la deixa o conjunto de regras mais enxuto.
Próximos passos para a sua janela de patch
Os prazos de divulgação agora são definidos por quem encontra as falhas, e o calendário do Project Zero termina em 30 dias em 2028. O seu ciclo de patch não vai encolher no mesmo ritmo, então a janela de patch precisa de um responsável, de um controle e de uma medição.
Para aplicações expostas à internet, uma regra na frente da origem é esse controle. Ela compra os dias que o calendário de divulgação não dá mais, e o patch continua sendo a correção. Para ver como Firewall, WAF, Bot Manager e Origin Shield funcionam juntos, leia o caso de uso Proteger aplicações web contra ataques do OWASP Top 10 e zero-day.